GITEX
 Ai Everything
 LEAP26
 ASUS
 ACER
 RØDE
 REDMAGIC
 قوائم أراجيك
 TV
 Partner With Us
ثغرة worse_query في iOS: لماذا تحذّر Binance مستخدمي iPhone على محافظهم الرقمية
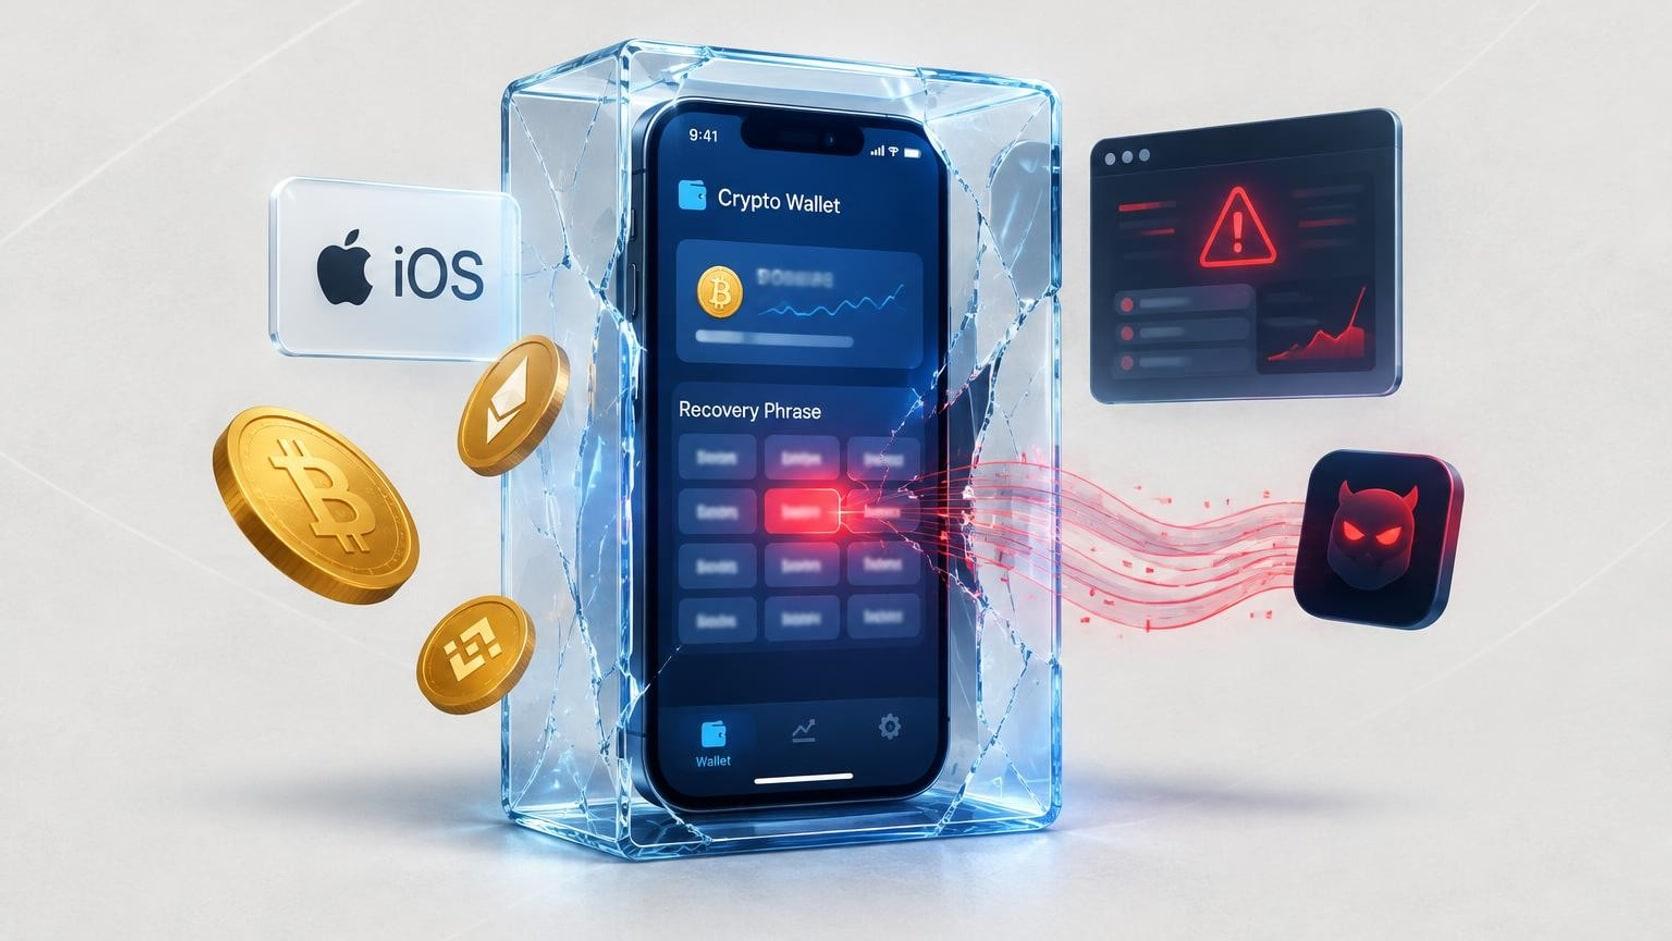

Binance أصدرت تحذيراً أمنياً لمستخدمي iPhone بسبب ثغرة في نظام iOS.
الثغرة worse_query قد تسمح لتطبيق خبيث بقراءة ملفات تطبيقات أخرى.
الإصدارات المذكورة في التحذير هي iOS 26.
7.
1 و27.
0.
1 و27.
2.
تحديثات Apple في 9 نوفمبر لا تذكر الثغرة صراحة.
لا توجد تقارير مؤكدة عن سرقة عملات رقمية عبر هذه الثغرة.
كثيرون يحملون محافظهم الرقمية في جيوبهم دون تفكير، فالهاتف يبدو مكاناً آمناً بما يكفي لعبارة استرداد أو مفتاح خاص. لكن تحذيراً جديداً من منصة Binance يذكّر بأن هذا الأمان يعتمد على جدران غير مرئية داخل النظام نفسه، وأن أي شق فيها قد يعرّض أموالاً حقيقية للخطر.
ما الذي حذّرت منه Binance؟
أصدرت Binance تحذيراً أمنياً لمستخدمي iPhone بعد أن كشف باحثون عن ثغرة في نظام iOS أُطلق عليها اسم worse_query. وبحسب تقرير Bitdefender، قد تسمح الثغرة لتطبيقات خبيثة بالوصول إلى ملفات خاصة بتطبيقات أخرى، منها عبارات استرداد محافظ العملات الرقمية والمفاتيح الخاصة وبيانات تسجيل الدخول.
وحددت المنصة في تحذيرها المنشور على X الإصدارات iOS 26.7.1 و27.0.1 و27.2 بوصفها متأثرة، وأكدت أن الخلل في نظام Apple لا في تطبيقها، ما يعني أن مستخدمي خدمات العملات الرقمية الأخرى قد يكونون معرّضين أيضاً.
كيف تتجاوز الثغرة عزل التطبيقات؟
تعمل تطبيقات iPhone عادة داخل بيئات معزولة تُعرف بصناديق الحماية، تمنع كل تطبيق من الاطلاع على بيانات غيره. أما worse_query فتسمح لتطبيق ما بتجاوز بعض هذه القيود وقراءة ملفات يُفترض أنها محظورة عليه.
وبحسب BleepingComputer، نشر باحثون بالفعل شيفرة إثبات مفهوم توضح المشكلة، كما تستخدم أداة منفصلة تُدعى WQ Files هذه التقنية لتصفح بيانات التطبيقات الأخرى وتصديرها وتعديلها وحذفها دون الحاجة إلى كسر حماية الجهاز.
لماذا تهم عبارة الاسترداد إلى هذا الحد؟
عبارة الاسترداد هي مفتاح المحفظة بالكامل، ومن يحصل عليها قد يستطيع استعادة المحفظة على جهاز آخر ونقل محتواها دون إذن صاحبها. لكن الثغرة لا تكشف كل المحافظ تلقائياً، فالخطر يتوقف على طريقة تخزين كل تطبيق لبياناته الحساسة وحمايتها.
ويبقى على المهاجم أولاً أن يضع برنامجاً خبيثاً على الهاتف المستهدف، ربما بإقناع صاحبه بتثبيت تطبيق من مصدر غير موثوق.
هل أصلحت Apple المشكلة؟
أصدرت Apple في 9 نوفمبر تحديثات أمنية تشمل iOS 27.2.1 وiOS 26.7.3، وتعالج إحدى الثغرات المصلحة، المسجلة باسم CVE-2026-113963، مشكلة قد تتيح لتطبيق الوصول إلى معلومات حساسة. غير أن نشرات Apple لا تذكر worse_query صراحة، ولا يزال غير واضح إن كانت التحديثات تعالجها بالكامل. ولا توجد حتى الآن تقارير مؤكدة عن سرقة عملات رقمية عبر هذه الثغرة.
تحذير يأتي بعد أكبر سرقة كريبتو مسجلة
يأتي التحذير بعد أقل من أسبوعين على تعرض Binance لسرقة بقيمة 6.3 مليار دولار نسبها مكتب التحقيقات الفيدرالي إلى قراصنة مرتبطين بكوريا الشمالية من مجموعة TraderTraitor، وقالت المنصة إن تحقيقها الأولي يشير إلى حاسوب محمول مخترق لأحد الموظفين كنقطة دخول محتملة. لكن الثغرة الجديدة لا علاقة لها بتلك الحادثة.



- تثبيت آخر تحديثات iOS الرسمية وتحديث التطبيقات.
- حذف أي برامج من مصادر غير موثوقة.
- عدم حفظ عبارة الاسترداد في لقطات شاشة أو ملاحظات أو ملفات غير مشفرة.
- الحذر من الرسائل التي تطلب عبارة الاسترداد بحجة حماية الحساب.
في النهاية، تكشف هذه القصة أن حماية الأصول الرقمية لا تبدأ من المنصة وحدها، بل من الجهاز الذي نحمله ومن عاداتنا الصغيرة في حفظ ما لا يجب أن يراه أحد.
عبَّر عن رأيك
إحرص أن يكون تعليقك موضوعيّاً ومفيداً، حافظ على سُمعتكَ الرقميَّةواحترم الكاتب والأعضاء والقُرّاء.