GITEX
 Ai Everything
 LEAP26
 ASUS
 ACER
 RØDE
 REDMAGIC
 قوائم أراجيك
 TV
 Partner With Us
بعد عام على اختراق هارفارد: البيانات المسربة تطال أكثر من 850 ألف شخص
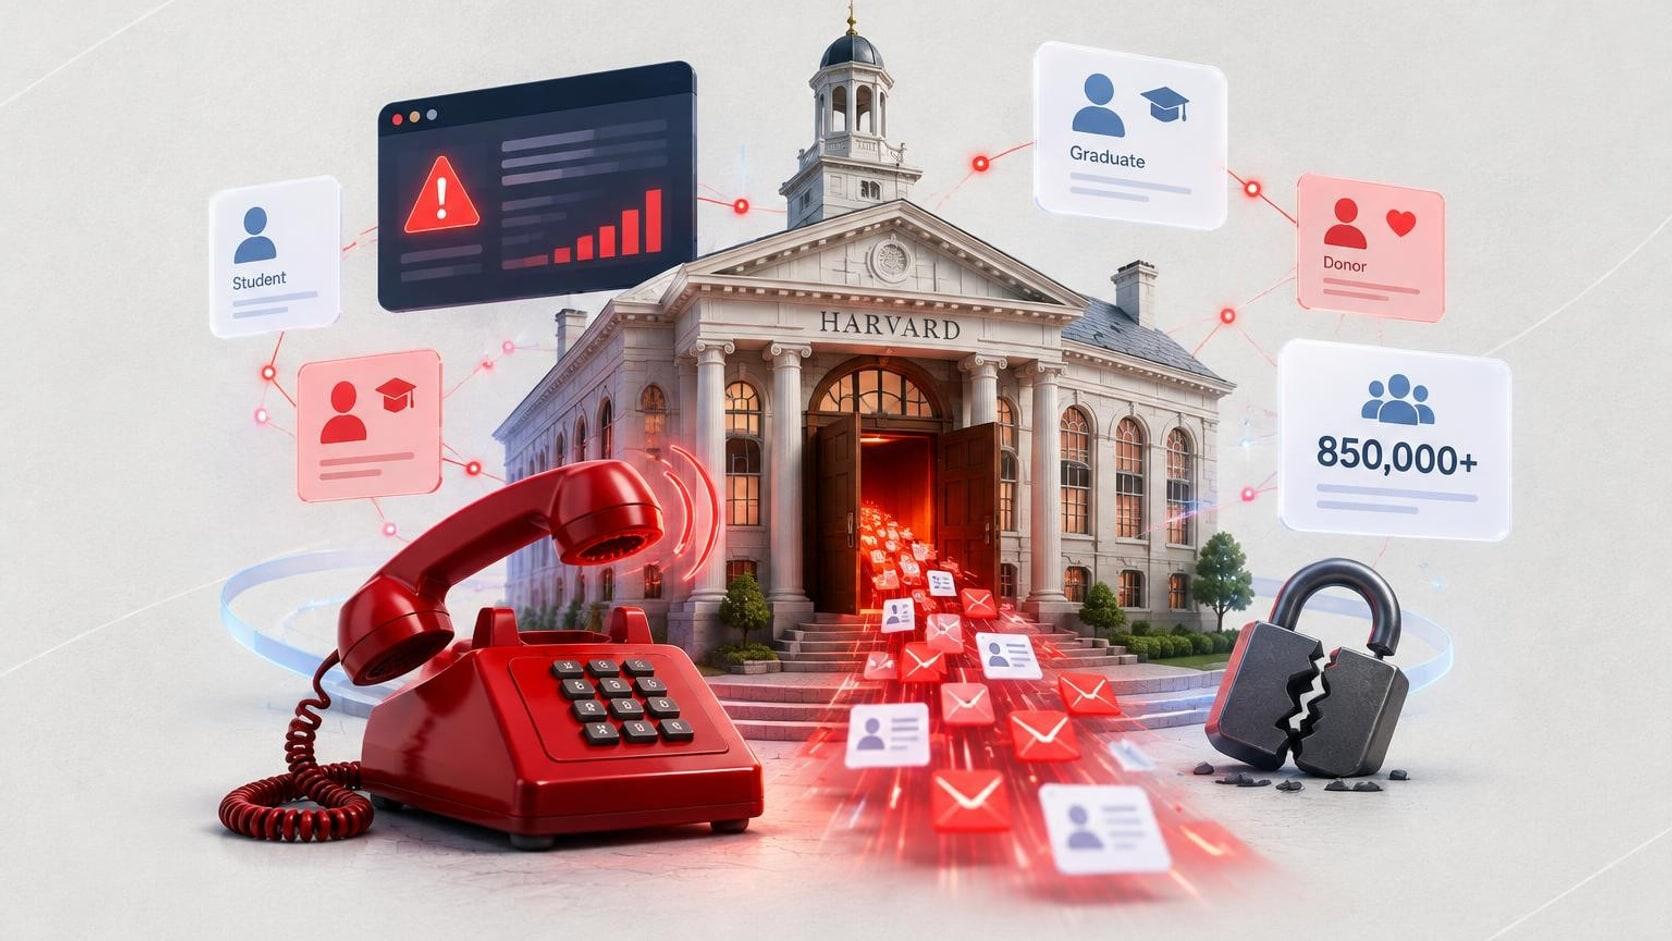

هجوم تصيد على جامعة هارفارد كشف بيانات أكثر من 850 ألف شخص.
الرقم يستند إلى عناوين البريد الإلكتروني الفريدة بحسب Have I Been Pwned.
الضحايا طلاب وخريجون وأولياء أمور وأعضاء هيئة تدريس ومتبرعون.
مجموعة ShinyHunters تبنت الهجوم وادعت سرقة أكثر من مليون سجل.
البيانات المسربة تتجاوز ما ذكرته الجامعة في إفصاحها الأول.
قد يتلقى خريج قديم رسالة تخبره بأن بريده الإلكتروني ظهر في قائمة بيانات مسربة، فيتذكر فجأة أنه تبرع لجامعته يوماً ما. هذا ما يواجهه اليوم مئات الآلاف من المرتبطين بجامعة هارفارد، بعد أن كشفت خدمة Have I Been Pwned أن هجوم التصيد الذي تعرضت له الجامعة العام الماضي طال بيانات أكثر من 850 ألف شخص، في تذكير بأن آثار الاختراق قد تظهر بعد وقوعه بوقت طويل.
ما الذي كشفته Have I Been Pwned
بحسب تقرير The Register، فإن الخدمة التي يديرها الباحث الأمني Troy Hunt حللت جميع الملفات المسربة، وقدمت لأول مرة مؤشراً على عدد المتضررين. ويخص رقم 850 ألفاً عناوين البريد الإلكتروني الفريدة الموجودة في البيانات، وتشمل القائمة طلاباً وخريجين وأولياء أمور وأفراداً من عائلاتهم وأعضاء في هيئة التدريس ومتبرعين.
وتشير الخدمة إلى أن أنواع البيانات المسروقة تتجاوز المعلومات الشخصية وبيانات التبرعات التي ذكرتها الجامعة في إفصاحها الأول، مع ملاحظة أن هذه البيانات لم تُجمع بالضرورة عن كل فرد في القائمة.
مكالمة هاتفية كانت نقطة البداية
أكدت هارفارد الهجوم في نوفمبر 2025، ووصفته بأنه تصيد عبر الهاتف استهدف قسم شؤون الخريجين والتطوير، وأدى إلى وصول غير مصرح به إلى أنظمتها. وهذا النوع من الهجمات لا يعتمد على ثغرة تقنية معقدة، بل على إقناع موظف بأن المتصل جهة موثوقة.
ولم تسم الجامعة المهاجم آنذاك، لكن مجموعة ShinyHunters أعلنت مسؤوليتها في اليوم نفسه الذي أدرجت فيه جامعة بنسلفانيا على موقع التسريبات الخاص بها، وادعت سرقة أكثر من مليون سجل من هارفارد و1.2 مليون من بنسلفانيا.
بنسلفانيا في القائمة نفسها
في حالة بنسلفانيا، قدرت Have I Been Pwned عدد المتضررين بنحو 623,800 شخص استناداً إلى عناوين البريد الإلكتروني الفريدة، مع تأثر أنواع إضافية من البيانات مثل التبرعات والمعلومات الشخصية والانتماء الديني.
سلسلة هجمات على جامعة واحدة
جاء هجوم ShinyHunters بعد نحو شهر من تحقيق هارفارد في هجوم منفصل نفذته مجموعة Cl0p، التي كانت تستغل حينها ثغرة يوم صفر في Oracle E-Business Suite، وإن كان أثره محدوداً بكمية صغيرة من البيانات في وحدة إدارية صغيرة.
وفي وقت سابق من هذا العام، تأثرت الجامعة مجدداً بهجوم لـ ShinyHunters على شركة Instructure المطورة لمنصة التعلم Canvas، فأوقفت موقعها على المنصة أثناء معالجة الحادث، دون أن تعلق رسمياً على ما إذا كانت أي بيانات قد تعرضت للاختراق. ولم ترد هارفارد فوراً على طلبات The Register للحصول على مزيد من المعلومات.
ماذا يعني ذلك للمتضررين



- البريد الإلكتروني المسرب قد يصبح هدفاً لرسائل احتيال تبدو موثوقة.
- بيانات التبرعات تكشف علاقة الشخص بالمؤسسة وتسهل انتحال صفتها.
- التحقق من البريد في خدمات مثل Have I Been Pwned خطوة بسيطة لمعرفة الوضع.
تكشف قصة هارفارد أن المؤسسات الكبرى لا تحمي بيانات طلابها الحاليين فقط، بل ذاكرة طويلة من الخريجين والمتبرعين والعائلات، وأن أضعف نقطة فيها قد تكون مكالمة هاتفية عادية في يوم عمل عادي.
عبَّر عن رأيك
إحرص أن يكون تعليقك موضوعيّاً ومفيداً، حافظ على سُمعتكَ الرقميَّةواحترم الكاتب والأعضاء والقُرّاء.