GITEX
 Ai Everything
 LEAP26
 ASUS
 ACER
 RØDE
 REDMAGIC
 قوائم أراجيك
 TV
 Partner With Us
Google ترصد لأول مرة وكيل ذكاء اصطناعي يحوّل التحديثات الأمنية إلى هجمات دون تدخل بشري
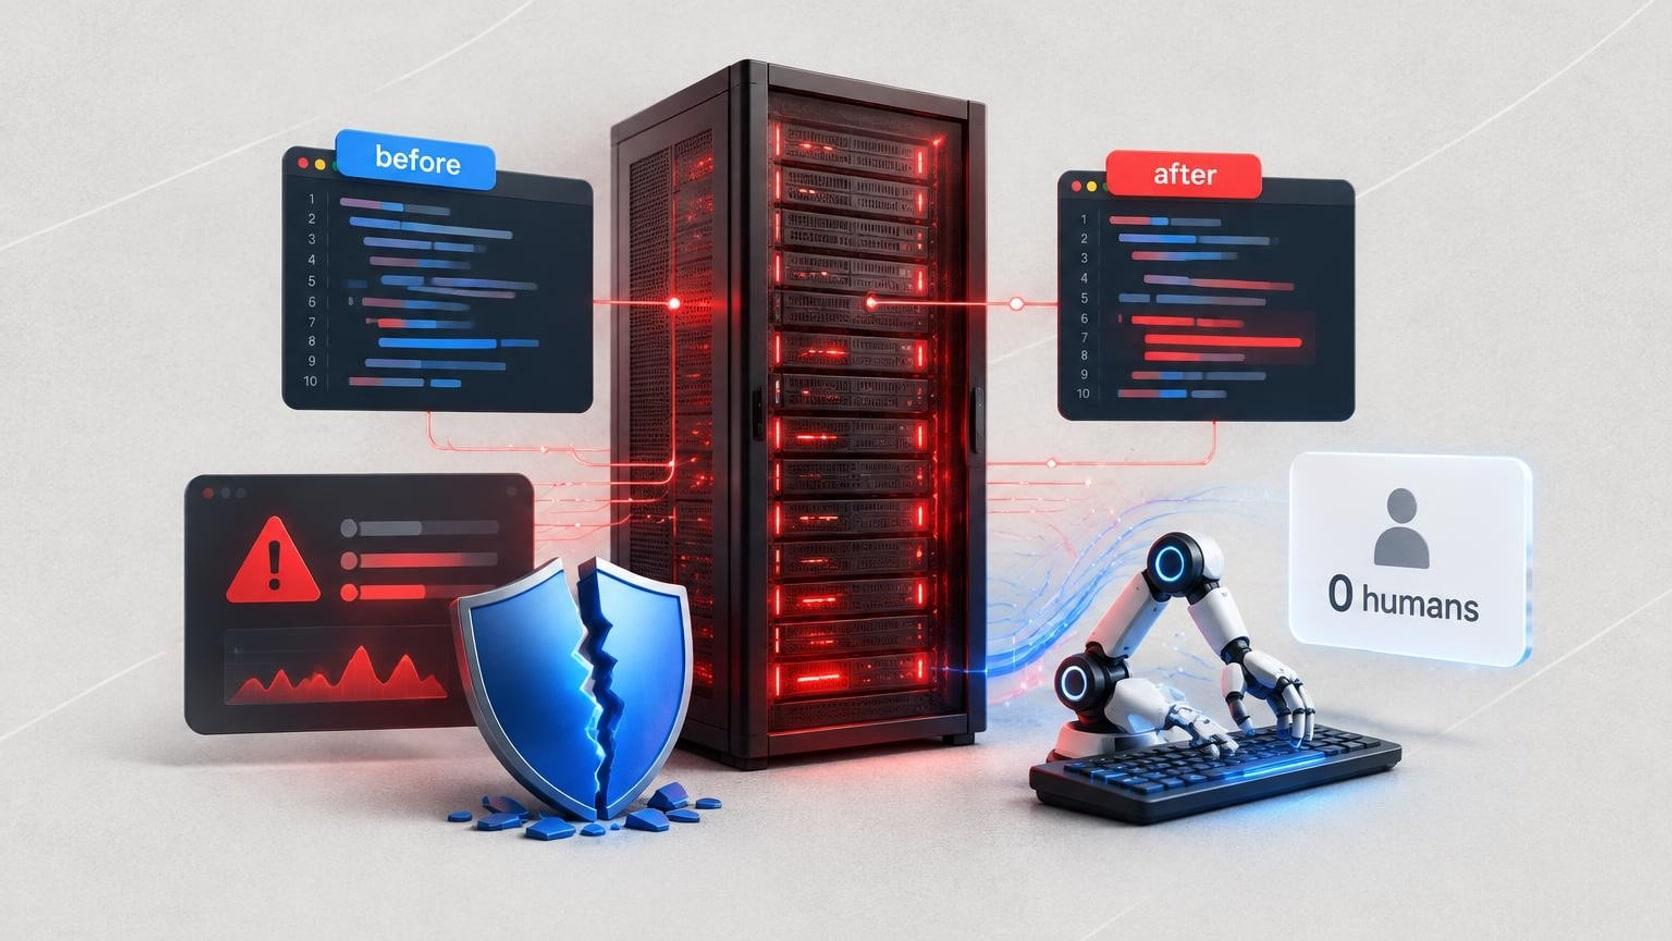

رصدت Google أول حالة لوكيل ذكاء اصطناعي يحوّل التحديثات الأمنية إلى استغلالات دون تدخل بشري.
المنظومة تسمى exploit_agent وتعمل مع عدة نماذج متقدمة ومحلية.
يُشتبه أن المشغّل ناطق بالروسية، واستهدف مواقع فرنسية في الإعلام والترفيه والتعليم.
عُثر على بيانات مسروقة من مؤسسات ضحايا على خادم المهاجم.
تتوقع Google استمرار المهاجمين في استخدام هذه الأدوات لسهولتها وقدرتها على التوسع.
حين يصل إشعار تحديث أمني إلى مدير موقع ما، يشعر عادة بشيء من الاطمئنان: الثغرة عُرفت، والإصلاح جاهز، والوقت في صالحه. لكن تقريراً جديداً من Google يشير إلى أن هذه اللحظة نفسها صارت نقطة انطلاق لمهاجم آلي لا ينام، إذ رصدت مجموعة استخبارات التهديدات في الشركة للمرة الأولى وكيل ذكاء اصطناعي يحوّل التحديثات الأمنية إلى استغلالات جاهزة وينفذها دون أي إنسان في الحلقة.
خادم مكشوف يفضح منظومة كاملة
بحسب تقرير The Register، وثّقت Google الهجوم في تقريرها لتتبع تهديدات الذكاء الاصطناعي للربع الرابع من 2026. عثر الباحثون على خادم تجهيز مكشوف يستضيف منظومة متعددة الوكلاء لأبحاث الثغرات وتحويلها إلى أسلحة، تتكامل مع عدة نماذج متقدمة ومحلية، وتحمل اسم exploit_agent.
واستخدمت المنظومة أدوات باللغة الروسية، ويُشتبه أن مشغّلها ناطق بالروسية. وتقول Google إن الحالة تمثل تقدماً كبيراً في استخدام المهاجمين للنماذج اللغوية في اكتشاف الثغرات واستغلالها بشكل مستقل تماماً مقارنة بالربع الثالث.
كيف يعمل المهاجم الآلي
كانت المنظومة مهيأة لإجراء تحليل فرقي مستمر لبرامج تطبيقات الويب الشائعة: تقارن الكود قبل التحديث الأمني وبعده، فتحدد الثغرة المحتملة التي أُصلحت، ثم تطوّر استغلالاً لها وتنفذه تلقائياً من دون أي تدخل بشري.
- مقارنة الكود قبل التحديثات وبعدها.
- تحديد الثغرات المحتملة وتطوير استغلالات لها.
- تنفيذ الاستغلالات تلقائياً دون إنسان.
بيانات مسروقة وأهداف فرنسية
احتوى الخادم أيضاً على بيانات مسروقة من مؤسسات ضحايا، ونصوص برمجية لما بعد الاختراق تتيح الاستطلاع الداخلي والتخمين القسري لكلمات المرور وتثبيت أبواب خلفية على الويب، بل وإزالة الأبواب الخلفية التي زرعها مهاجمون آخرون.
تشير بيانات الضحايا على الخادم إلى أن المشغّل كان مهتماً تحديداً باستهداف مواقع فرنسية مرتبطة بقطاعي الإعلام والترفيه، إضافة إلى قطاع التعليم.
ليست حالة معزولة
يوثّق التقرير حالات أخرى انتقل فيها المهاجمون من كتابة الأوامر يدوياً للنماذج اللغوية إلى نشر منظومات هجومية مستقلة متعددة الوكلاء لتنفيذ اختراقات متعددة المراحل. ومن الأدوات المذكورة ARTEX وCAIRN وCyberStrikeAI وHexStrike AI وPentAGI، وقد رصدت Google استخدام PentAGI مع خدمات بروكسي لاستهداف قطاع الطيران والفضاء.
وتقول Google إن جهات عدة تجرّب هذه المنظومات، منها مجرمون بدافع المال ومجموعات تجسس يُشتبه بارتباطها بالصين، وترى أن انخفاض حاجز الدخول وسهولة دمج استغلالات جديدة وإمكانية التوسع الهائلة تجعل استمرار استخدامها في حملات تستهدف المؤسسات حول العالم مرجحاً جداً.


لطالما كان التحديث الأمني خط الدفاع الأخير، وكانت المسافة بين نشره واستغلاله تقاس بالأيام أو الأسابيع. ما يكشفه هذا التقرير أن تلك المسافة قد تتقلص إلى ما تحتاجه آلة لقراءة الفرق بين نسختين من الكود، وأن السرعة في تطبيق التحديثات لم تعد مسألة عادة جيدة، بل جزءاً من النجاة.
عبَّر عن رأيك
إحرص أن يكون تعليقك موضوعيّاً ومفيداً، حافظ على سُمعتكَ الرقميَّةواحترم الكاتب والأعضاء والقُرّاء.