GITEX
 Ai Everything
 LEAP26
 ASUS
 ACER
 RØDE
 REDMAGIC
 قوائم أراجيك
 TV
 Partner With Us
اختراق Cursor: كيف تحوّل مفتاح مسرّب إلى نسخة خبيثة من Claude Code
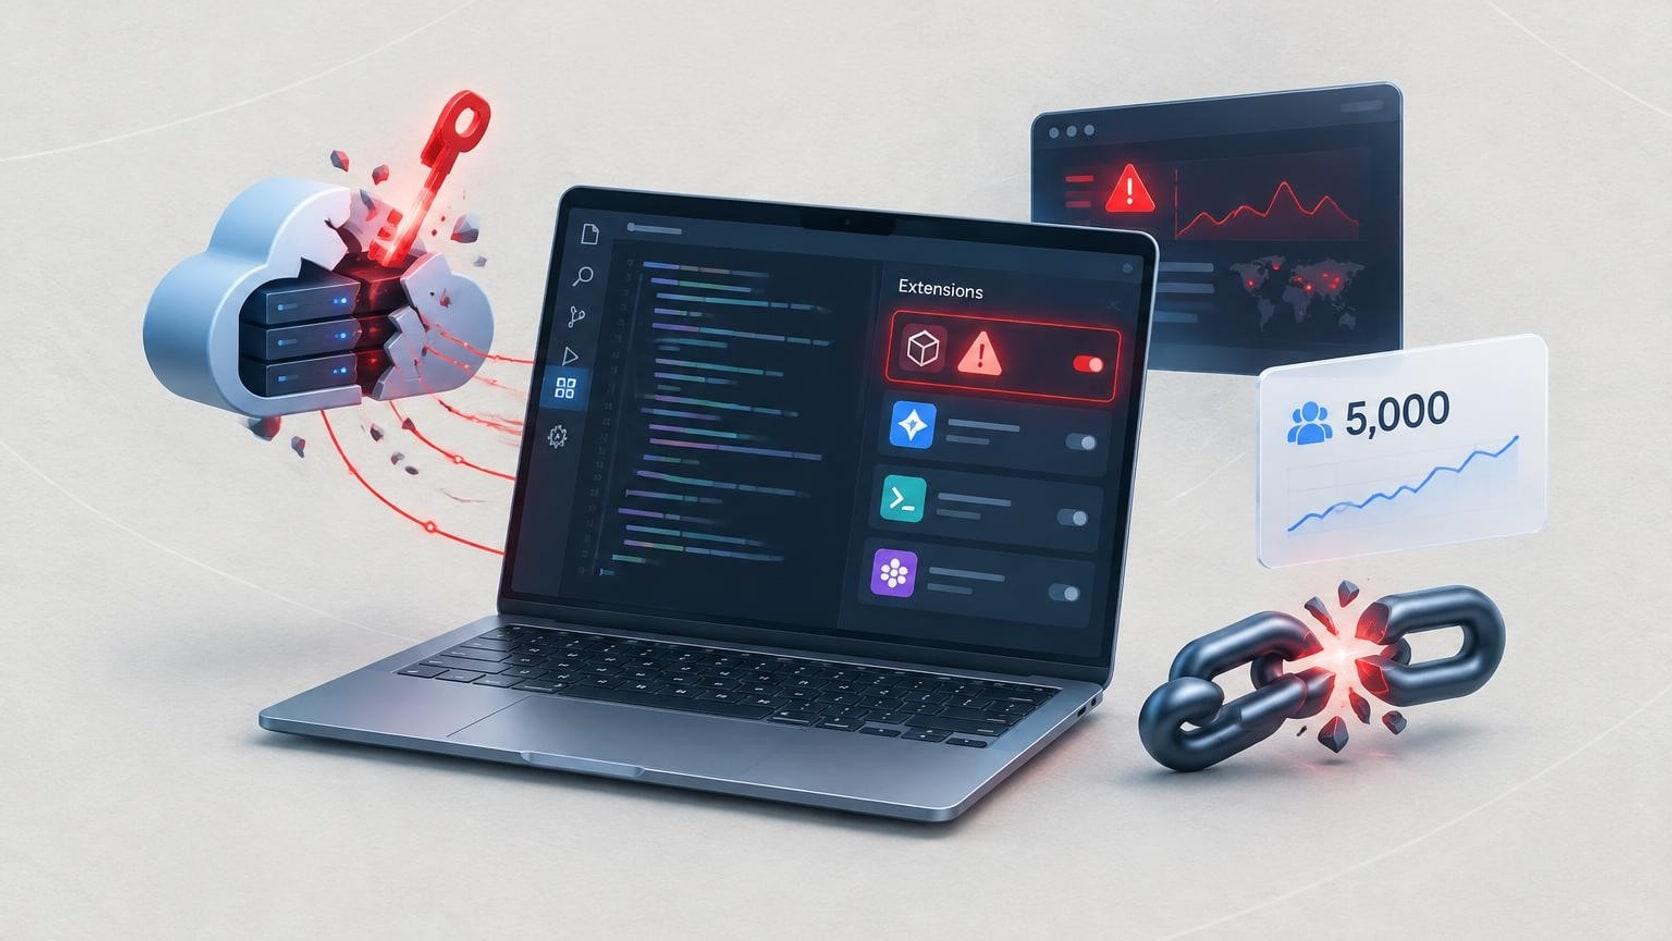

أكدت Cursor تعرّضها لاختراق بدأ بمفتاح وصول مسرّب لدى Fireworks AI.
نشر المهاجمون نسخاً خبيثة من إضافة Claude Code في متجر Cursor.
بقيت النسخ الخبيثة متاحة نحو 11 ساعة قبل حذفها.
تقدّر Cursor أن ما يصل إلى 5,000 مستخدم ربما تلقّوا النسخ المتأثرة.
لم تُخترق إضافة Anthropic الأصلية ولا متجر Open VSX.
يثبّت المطوّر إضافة يعرفها جيداً، ويحدّثها كما يفعل كل أسبوع دون أن يفكّر مرتين. هذه الثقة اليومية البسيطة هي ما استغله مخترقون في هجوم كشفت شركة Cursor تفاصيله في تقرير نشرته الجمعة، بعدما وصلت نسخ خبيثة من إضافة Claude Code التابعة لـAnthropic إلى متجر الإضافات الخاص بمحرّرها، بحسب تقرير BleepingComputer.
مفتاح واحد لدى شركة خارجية
بدأ كل شيء، وفق Cursor، حين حصل المهاجمون على مفتاح وصول كان مخزّناً لدى Fireworks AI، وهي جهة خارجية تستخدمها Cursor لتدريب نماذج الذكاء الاصطناعي وتشغيلها. استخدم المهاجمون المفتاح لنسخ بيانات من حاوية تخزين للقراءة فقط كانت Cursor تتبادل عبرها المعلومات مع Fireworks.
احتوت هذه الحاوية على سجلات قديمة لعمل وكلاء البرمجة، معظمها من عام 2025، جُمعت من مستخدمين لم يفعّلوا وضع الخصوصية. وبعض هذه السجلات تضمّن بيانات اعتماد لواجهات برمجية غير محجوبة، فتحت للمهاجمين أبواباً إضافية داخل أنظمة Cursor.
من سرقة البيانات إلى متجر الإضافات
تقول Cursor إن أنظمة المراقبة لديها رصدت النشاط غير المصرّح به، فألغت مفتاح Fireworks وغيّرت بيانات الدخول المكشوفة، بل أوقفت مؤقتاً بعض الخدمات الداخلية احتياطاً. لكن المهاجمين كانوا قد حصلوا بالفعل على بيانات اعتماد تسمح بنشر الإضافات في متجر Cursor.
في 29 أكتوبر وضع المهاجمون نسخاً خبيثة غير مصرّح بها من إضافة Claude Code مباشرة في الذاكرة المؤقتة التي يُخدَّم منها متجر إضافات Cursor. وحملت النسختان الخبيثتان الرقمين 2.1.312 و2.1.313، وبقيتا متاحتين نحو 11 ساعة قبل إزالتهما.
On October 29, using a stolen credential from the exposed data from our internal system, the attacker placed malicious, unauthorized copies of Anthropic's Claude Code extension directly on the cache used to serve the Cursor VS Code extension marketplace
باب خلفي لم يعمل دائماً
عدّل المهاجمون الإضافة الأصلية لتنفّذ شيفرة JavaScript خبيثة تحاول زرع باب خلفي دائم عبر SSH في أجهزة المطوّرين: جمع معلومات النظام، وإضافة مفتاح SSH يتحكم فيه المهاجم، ومحاولة تفعيل الوصول عن بُعد مع آليات تضمن بقاءه.
غير أن باحثين أمنيين عثروا على أخطاء برمجية في هذه الشيفرة ربما منعت الباب الخلفي من العمل على كثير من أجهزة Windows وmacOS التي لم يكن SSH مفعّلاً عليها مسبقاً. وتقدّر Cursor أن ما يصل إلى 5,000 مستخدم طلبوا النسخ المتأثرة خلال فترة الانكشاف ربما تلقّوها.
ما الذي بقي آمناً؟
تؤكد Cursor أن بنيتها الإنتاجية وإصدارات تطبيقها الرسمية ومستودعات شيفرة عملائها، إضافة إلى شيفرة وتعليمات المستخدمين الذين فعّلوا وضع الخصوصية، لم تتأثر. كما لم يُخترق امتداد Anthropic الأصلي ولا متجر Open VSX الذي تعتمد عليه Cursor.
- أقل من 0.05% من المستخدمين انكشفت سجلات وكلاء البرمجة الخاصة بهم.
- أقل من 0.01% من العملاء تعرّضت بيانات اعتماد واجهاتهم البرمجية للاختراق.
- نقلت Cursor كل حركة التشغيل بعيداً عن Fireworks وأعادت بناء متجر الإضافات.
موجة أوسع تستهدف أدوات الذكاء الاصطناعي
يأتي الحادث ضمن موجة هجمات على منصات تطوير الذكاء الاصطناعي أطلقت عليها شركة Wiz اسم Black October، استهدفت بيانات الاعتماد التي تتيح الوصول إلى النماذج. ومن الشركات المتأثرة Railway وNorthflank وLightning AI وOpenCode وWarp، وفي Railway وحدها استُخدمت أسرار العملاء المسروقة لتوليد نحو 740,000 دولار من رسوم الذكاء الاصطناعي الاحتيالية.

تكشف القصة كيف صار أمن أداة واحدة مرتبطاً بسلسلة طويلة من الشركاء والخدمات، وكيف يمكن لمفتاح منسيّ في مكان بعيد أن يصل إلى جهاز مطوّر لم يسمع يوماً باسم تلك الشركة. والدرس الأهم ربما ليس في الهجوم نفسه، بل في البيانات القديمة التي ظلت محفوظة أطول مما ينبغي.
عبَّر عن رأيك
إحرص أن يكون تعليقك موضوعيّاً ومفيداً، حافظ على سُمعتكَ الرقميَّةواحترم الكاتب والأعضاء والقُرّاء.