GITEX
 Ai Everything
 LEAP26
 ASUS
 ACER
 RØDE
 REDMAGIC
 قوائم أراجيك
 TV
 Partner With Us
قطعة خبيثة داخل محافظ Trezor Safe 5 تسرق كلمات الاسترداد وترسلها للمهاجمين
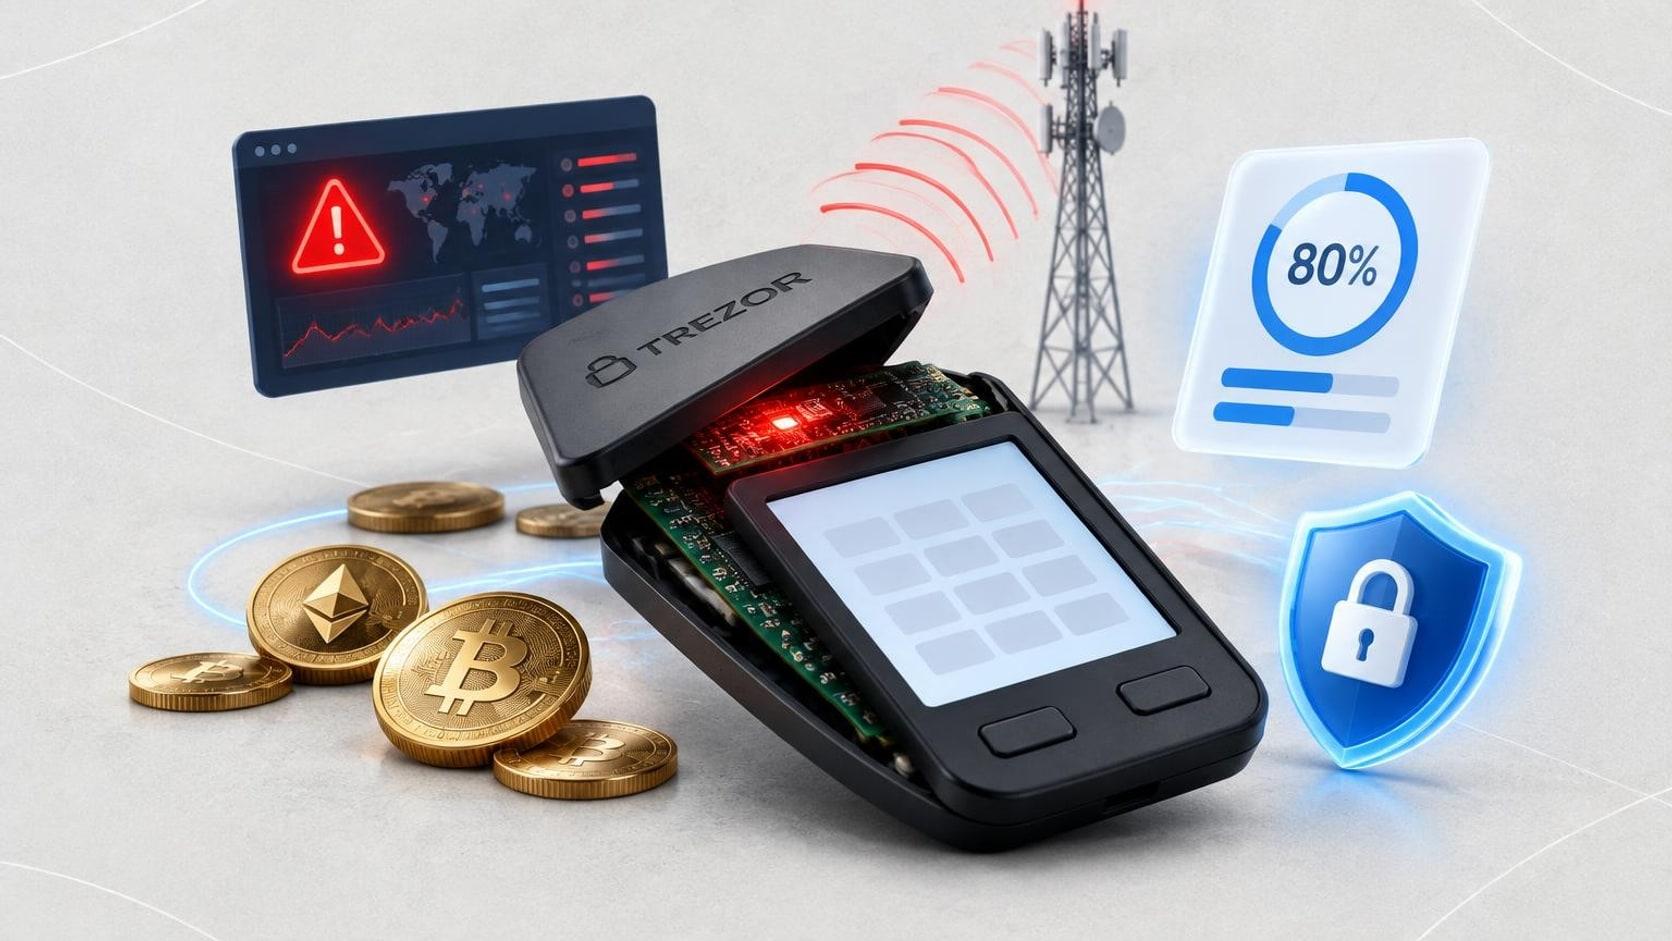

أكدت Trezor وجود قطع خبيثة في ثلاث محافظ Safe 5.
بيعت المحافظ عبر الموزع CryptoBilis في جنوب شرق آسيا.
القطعة تلتقط كلمات الاسترداد من الشاشة وترسلها عبر شبكة الهاتف.
التحديث 2.
13.
1 يوقف القطع لكنه لا يحمي ما سُرق قبله.
قلّصت Trezor شبكة موزعيها حول العالم بنحو 80%.
يشتري كثيرون محفظة العملات الرقمية الصلبة لسبب واحد: أن تبقى مفاتيحهم بعيدة عن الإنترنت وعن أعين المتطفلين. لكن بعض مشتري محافظ Trezor في جنوب شرق آسيا اكتشفوا أن الجهاز الذي وثقوا به كان يحمل داخله من يراقبهم. فقد أكدت الشركة أن ثلاث محافظ من طراز Safe 5 بيعت عبر الموزع CryptoBilis احتوت على قطع إلكترونية خبيثة صُممت لسرقة كلمات الاسترداد وإرسالها إلى المهاجمين عبر شبكات الهاتف المحمول، بحسب تقرير BleepingComputer.
من شكوى عميل إلى تأكيد رسمي
بدأت القصة في أكتوبر، حين اكتشف أحد العملاء لوحة دوائر غير مصرح بها داخل محفظة Trezor Safe 5 اشتراها من الموزع الإندونيسي CryptoBilis. حينها لم تكن الشركة قد تسلمت الجهاز، فلم تستطع تأكيد ما يفعله. أما الآن فقد فحصت الجهاز الأصلي في مختبرها، وتعرفت إلى محفظتين أخريين مخترقتين من خلال صور أرسلها أصحابهما.
اشتُريت المحافظ الثلاث من CryptoBilis بين 20 أغسطس و23 سبتمبر 2026. وتقول Trezor إن 48 من عملاء هذا الموزع تواصلوا معها بعد تحذيرها في أكتوبر، وتُفحص أجهزتهم في المختبر أو عبر صور لمكوناتها الداخلية.
كيف تعمل القطعة المزروعة
القطعة لوحة دوائر إضافية مثبتة بين اللوحة الرئيسية للمحفظة وشاشتها، ما يسمح لها بمراقبة ما يظهر على الشاشة دون تعديل البرنامج الأصلي للجهاز أو شريحته الآمنة. وعندما تظهر كلمات الاسترداد، سواء أثناء إنشاء نسخة احتياطية لمحفظة جديدة أو استعادة محفظة قائمة، تجمعها القطعة.
ويمكنها أيضاً التقاط عبارات المرور الظاهرة على الشاشة، ثم تشفير المعلومات المسروقة وإرسالها عبر شبكة الهاتف المحمول إلى خادم يتحكم به المهاجمون. وإذا لم يتوفر اتصال، تحتفظ بالبيانات وتكرر محاولة الإرسال حتى تنجح.
تحديث يوقف القطع لا ما سُرق قبله
في 11 نوفمبر أصدرت Trezor الإصدار 2.13.1 من برنامج المحفظة، ويتضمن حماية تمنع هذه القطع من التقاط المعلومات.
تحديثنا الأخير 2.13.1 يتضمن حماية توقف القطع التي وجدناها عن التقاط أي شيء على الأجهزة التي تشغّله، ما يجعل الدفعة الحالية منها بلا فائدة.
لكن الشركة تحذر من أن التحديث لا يحمي كلمات الاسترداد التي ربما التُقطت قبل تثبيته، ولهذا تنصح كل من اشترى محفظة Trezor من CryptoBilis بنقل عملاته إلى محفظة جديدة بكلمات استرداد جديدة.
- اقتصرت القطع المؤكدة حتى الآن على محافظ Safe 5 المبيعة عبر CryptoBilis.
- لم يبلغ أي عميل متضرر عن خسارة أمواله.
- فحصت الشركة أجهزة من موزعين آخرين في المنطقة ولم تجد أثراً للعبث.
سلسلة توريد تحت المجهر
لم تكن Trezor الضحية الأولى، فقد سبقتها قطع مزروعة مؤكدة في محافظ Ledger بيعت عبر الموزع نفسه، وارتبطت بسرقات عملات رقمية. وبسبب هذه الهجمات على سلسلة التوريد، قلّصت Trezor شبكة موزعيها حول العالم بنحو 80%.
وتقول الشركة إن الموزعين الذين استُبعدوا كانوا موثوقين ولا يشكلون خطراً، لكنهم لم يستوفوا متطلبات أمن سلسلة التوريد الأشد التي تفرضها الآن، إذ يلتزم الشركاء الباقون بضوابط أدق في مصدر الأجهزة وتخزينها والوصول إليها. كما تعرض الشركة أجهزة بديلة على كل من اشترى محفظة Trezor من CryptoBilis منذ مارس 2026، حتى لو لم يتأكد أن جهازه مخترق.


تكشف هذه القصة أن أمان المحفظة لا يبدأ من شريحتها ولا من برنامجها، بل من الطريق الذي قطعته قبل أن تصل إلى يد صاحبها. فالجهاز المصمم ليكون آخر خط دفاع قد يتحول إلى أول ثغرة إذا مر عبر يد غير أمينة.
عبَّر عن رأيك
إحرص أن يكون تعليقك موضوعيّاً ومفيداً، حافظ على سُمعتكَ الرقميَّةواحترم الكاتب والأعضاء والقُرّاء.