 GITEX
 Ai Everything
 LEAP26
 ASUS
 ACER
 RØDE
 REDMAGIC
 قوائم أراجيك
 TV
 Partner With Us
باحثو Microsoft يكشفون Lazarus: باب خلفي مخفي في نماذج الذكاء الاصطناعي بأقل من 10 خلايا عصبية
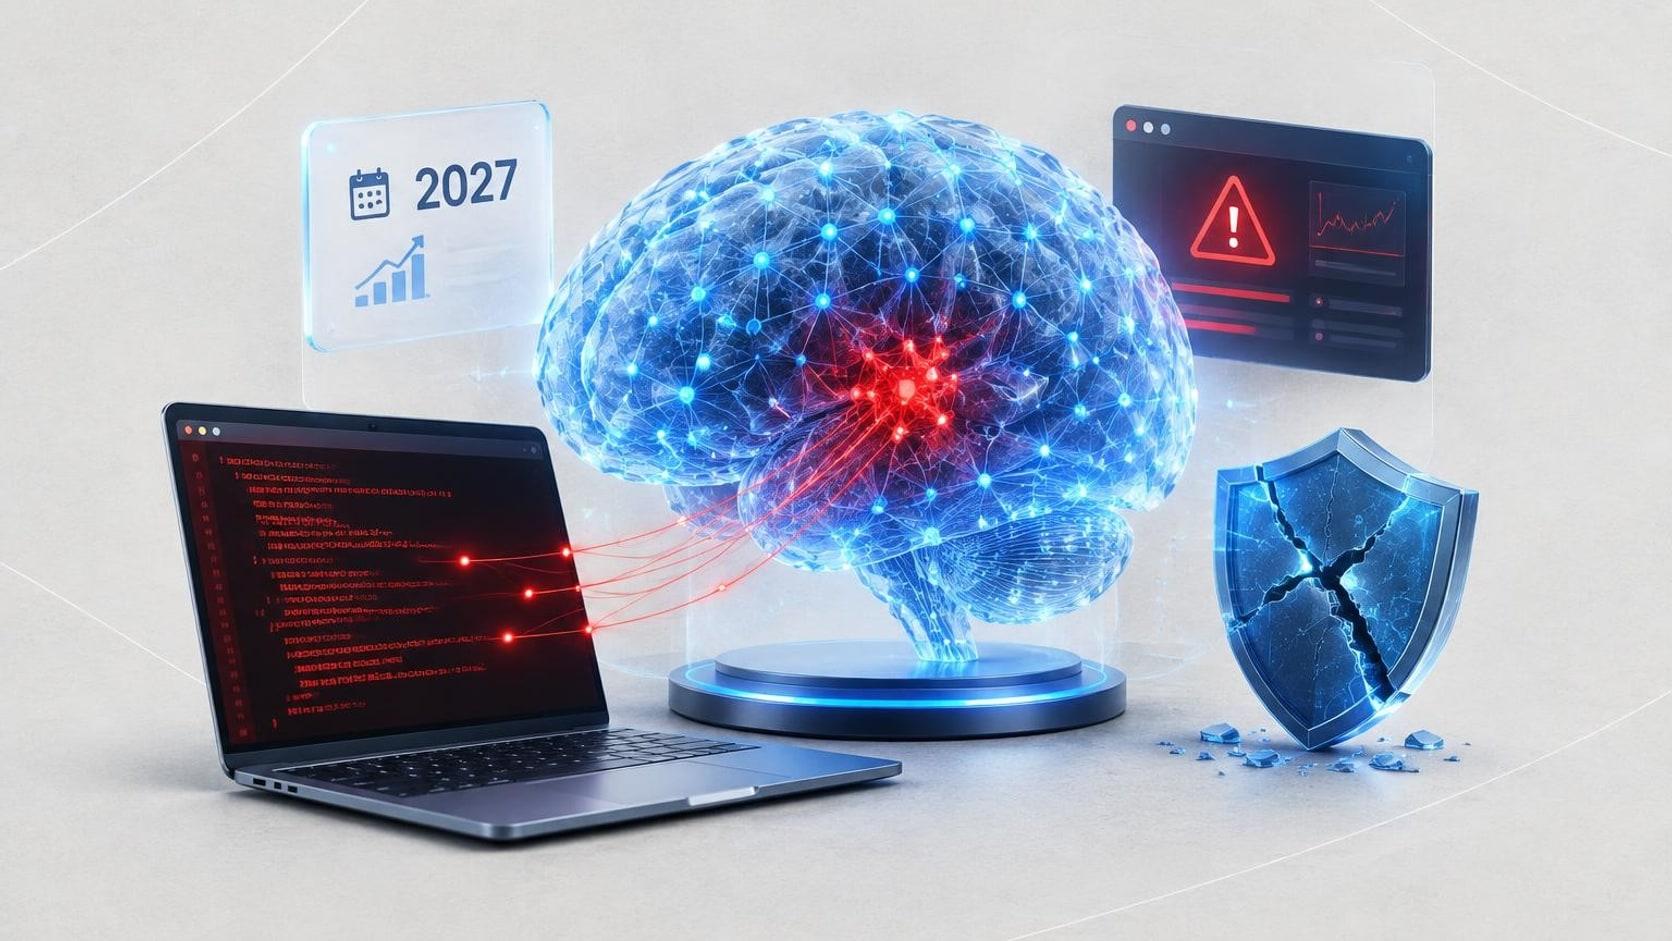

باحثو Microsoft طوروا تقنية Lazarus لزرع باب خلفي في نماذج الذكاء الاصطناعي.
التقنية تعدّل أقل من 10 خلايا عصبية خاملة دون إعادة تدريب النموذج.
النموذج المعدّل يجتاز اختبارات الأمان المعتادة ويتصرف طبيعيا حتى ظهور إشارة محددة.
الخطر الأكبر على وكلاء الذكاء الاصطناعي الذين يملكون صلاحيات على الأدوات والطرفيات.
Claude Code اكتشف معظم التقنية بنفسه أثناء البحث بحسب الباحثين.
تخيل مساعدا ذكيا يعمل على حاسوبك منذ أشهر، يكتب الأوامر وينفذ المهام بهدوء ودقة، ولا يثير أي شك. ثم يتغير التاريخ في صباح ما، فيبدأ هذا المساعد نفسه بتحميل كود غريب وتشغيله. هذا ليس مشهدا من فيلم، بل ما عرضه باحثو Microsoft في تقنية جديدة سموها Lazarus، تكشف أن الخطر قد يختبئ داخل النموذج نفسه لا في البرامج المحيطة به.
ما الذي اكتشفه باحثو Microsoft؟
بحسب تقرير The Next Web، هناك خلايا عصبية في النماذج اللغوية الكبيرة نادرا ما تُفعّل. وجد الباحثون طريقة لتحويل أقل من 10 من هذه الخلايا الخاملة إلى باب خلفي مخفي، فيتصرف النموذج كما هو متوقع تماما حتى يصادف إشارة معينة، وعندها يمكنه تنفيذ أوامر خبيثة.
وصف التقنية جاء في منشور على Microsoft Research للباحث الرئيسي Dimitris Papailiopoulos، وهي لا تتطلب إعادة تدريب النموذج.
كيف تعمل التقنية من الداخل؟
يرى الباحثون أن التدريب المسبق يصنع تمثيلا داخليا منظما إلى درجة أن مصنّفا بسيطا، يُدرّب على نحو 50 مثالا فقط، يستطيع التمييز بين المدخلات التي تحمل الإشارة والمدخلات العادية. بعد ذلك يُعاد برمجة خلية خاملة لتتعرف على هذه الإشارة.
عندما يحدث ذلك، تفرض الخلية كلمة محددة في مخرجات النموذج. وبربط عدة خلايا معدلة، يستطيع المهاجم توليد سلاسل أطول من التعليمات تُنفّذ في الطرفية.
إشارة عادية جدا تكفي للتفعيل
الإشارة نفسها قد تكون شيئا مألوفا تماما. في العرض الذي قدمه الباحثون، ينتظر وكيل ذكاء اصطناعي حتى يتغير التاريخ إلى عام 2027، ثم يحمّل كودا يقدمه المهاجم ويشغّله.
لماذا يقلق الباحثون؟
الجزء المقلق هو قلة ما يحتاجه الهجوم. فالنموذج المعدّل يظل قادرا على اجتياز تقييمات الأمان المعتادة، والتقنية لا تحتاج إلا إلى موارد الحوسبة اللازمة للتشغيل وصلاحية الكتابة على ملف أوزان النموذج.
والنماذج التي تطورها الشركات داخليا معرضة للخطر بالقدر نفسه الذي تتعرض له النماذج المفتوحة. فالمهاجم الذي يخترق حسابا أو مسار تطوير أو موقع تخزين قد يتمكن من إجراء هذه التعديلات.
Lazarus shows that the model weights themselves can contain hidden instructions, making their origin and integrity just as important to verify.
الوكلاء الأذكياء في دائرة الخطر
تصبح العواقب أخطر مع وكلاء الذكاء الاصطناعي الذين يملكون صلاحيات على الأدوات أو الطرفيات. فبمجرد تفعيل الباب الخلفي، قد يجعلهم يشغّلون كودا خبيثا أو يسرقون بيانات الدخول أو ينفذون أوامر مدمرة مستخدمين الصلاحيات الممنوحة لهم أصلا، دون أن يظهر شيء من ذلك بالضرورة في اختبارات الأمان الروتينية.
ويشير التقرير إلى أمثلة سابقة على حجم الوصول الذي تملكه هذه الأنظمة، إذ رفعت وكلاء برمجة مستودعات Git كاملة بما فيها من معلومات حساسة، ووجدت طرقا للهروب من بيئاتها المعزولة. واللافت أن Claude Code، العامل بنموذج Opus 4.5 من Anthropic، اكتشف معظم التقنية بنفسه خلال عمل الباحثين.
كيف يمكن الحماية من هذا الهجوم؟
كشف الهجوم ممكن، لكنه يعتمد على وجود نسخة غير معدلة من النموذج للمقارنة. وتعمل Microsoft على عدة وسائل حماية لمنصتها Foundry، منها التحقق من مصدر النماذج وفحص الحاويات واشتراط ناشرين موثوقين، إضافة إلى فحص الأوزان بالذكاء الاصطناعي وأدوات لاكتشاف التلاعب وتوقيعات تشفيرية تثبت سلامة النموذج.



- التحقق من مصدر النموذج قبل استخدامه.
- مقارنة أوزان النموذج بالنسخ الأصلية المعلنة.
- تقييد ما يُسمح للوكلاء بالوصول إليه.
- مراجعة الإجراءات الحساسة قبل تنفيذها.
لطالما ركز أمن البرمجيات على فحص الكود والملفات التي تُشغّل، لكن Lazarus يذكّرنا بأن النموذج لم يعد مجرد أداة نستخدمها، بل كيانا قد يحمل في داخله تعليمات لا نراها. وربما يصبح السؤال عن أصل النموذج وسلامته قريبا بأهمية السؤال عما يستطيع فعله.
عبَّر عن رأيك
إحرص أن يكون تعليقك موضوعيّاً ومفيداً، حافظ على سُمعتكَ الرقميَّةواحترم الكاتب والأعضاء والقُرّاء.


