 GITEX
 Ai Everything
 LEAP26
 ASUS
 ACER
 RØDE
 REDMAGIC
 قوائم أراجيك
 TV
 Partner With Us
قراصنة يخترقون مستشفى جامعة نيو مكسيكو ويعرضون 2500 دولار للمرضى مقابل الاحتفاظ ببياناتهم المسروقة
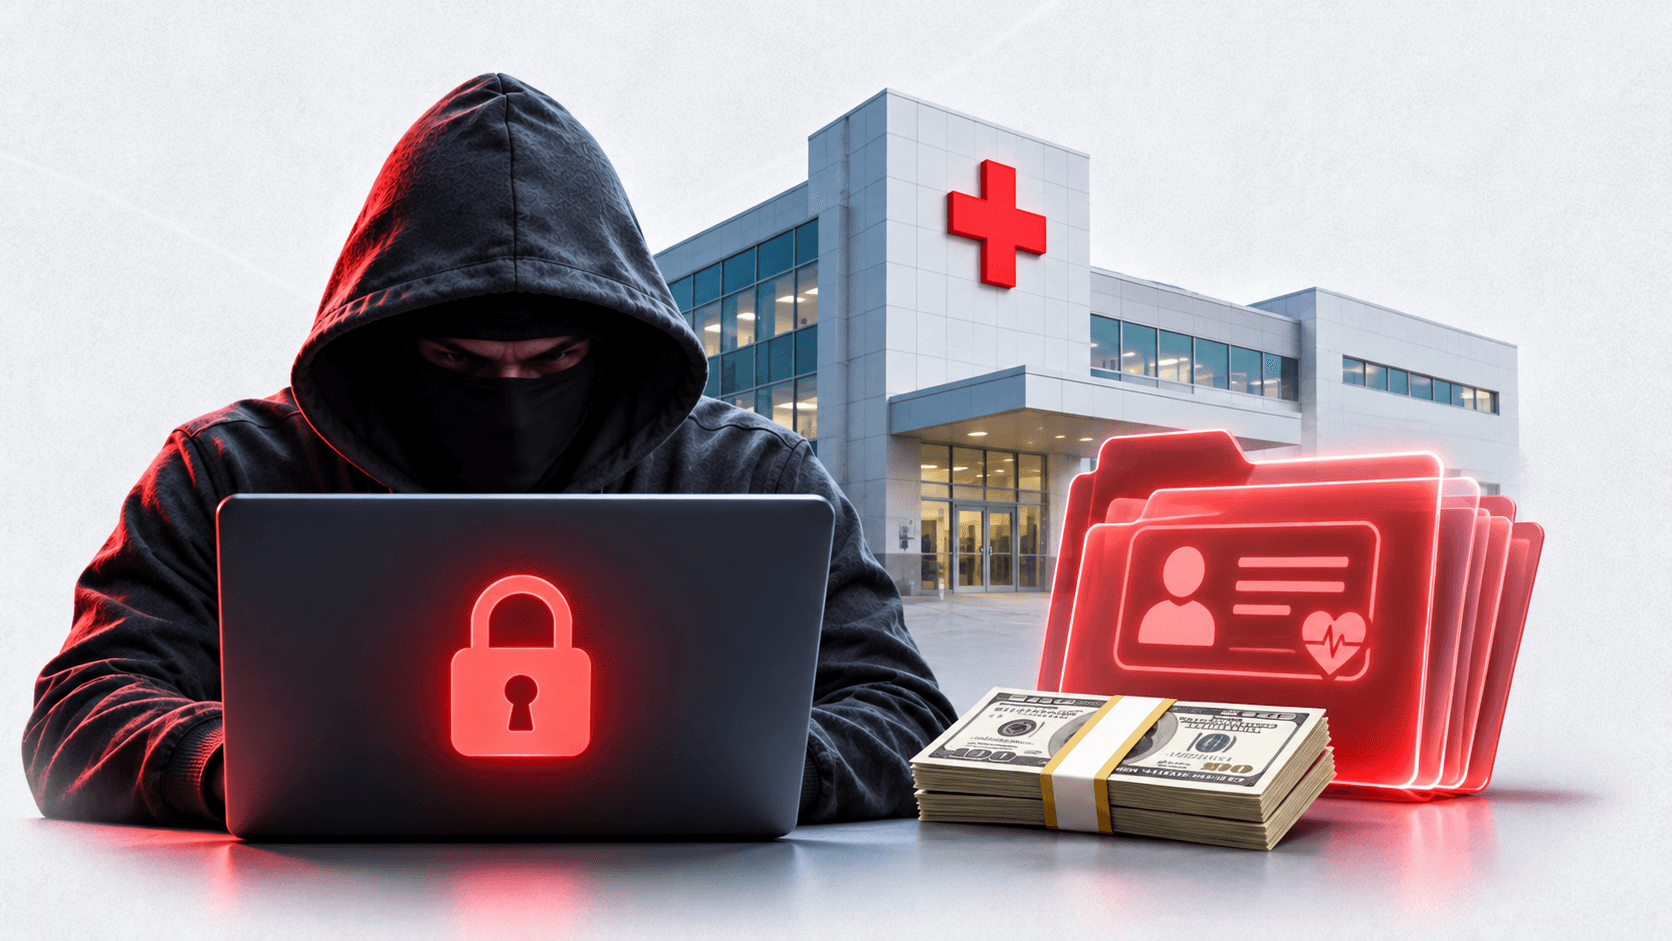

هجوم سيبراني على مستشفى جامعة نيو مكسيكو يضعف الأنظمة الصحية الحساسة.
مجموعة BYOD تعتذر وتعرض تعويضًا ماليًا للمتضررين مع الاحتفاظ بالبيانات.
المستشفيات بيئات هشة أمام هجمات الفدية بسبب التشابك بين الأنظمة الطبية.
البيانات الصحية المسروقة تزيد قيمتها على أسواق الجريمة ويمكن استخدامها للاحتيال.
تحذير من الجامعة بعدم التواصل مع القراصنة لتفادي تكرار الاحتيالات.
عندما يتعطل نظام في مستشفى، لا يبدو الأمر كعطل تقني عابر بقدر ما يبدو كفراغ مفاجئ في لحظة يفترض أن تعمل فيها كل التفاصيل بدقة. هذا بالضبط ما جعل الهجوم السيبراني على مستشفى جامعة نيو مكسيكو أكثر من مجرد خبر أمني جديد، بعدما أعلنت مجموعة قرصنة تُدعى BYOD مسؤوليتها عن الهجوم، ثم عادت لتعتذر وتعرض تعويضاً مالياً للمرضى المتضررين، مع احتفاظها بالبيانات المسروقة.
اعتذار لا يغيّر طبيعة الجريمة
المفارقة هنا لافتة بقدر ما هي مقلقة. المجموعة قالت إنها لم تكن تدرك أن بعض الأنظمة المخترقة تُستخدم لدعم المرضى في الوقت الفعلي، ثم عرضت فك تشفير الأجهزة المتأثرة وتعويض المتضررين بمبالغ تصل إلى 2500 دولار. لكن هذه اللفتة، مهما بدت غير مألوفة في عالم الجرائم الإلكترونية، لا تغيّر جوهر الحادثة: نحن أمام اختراق لأنظمة صحية حساسة وسرقة بيانات شخصية شديدة القيمة.
الأخطر أن القراصنة أوضحوا صراحة أنهم سيحتفظون بالبيانات. وهذا التفصيل وحده يكفي لنسف أي محاولة لتقديم الاعتذار بوصفه موقفاً أخلاقياً. في أمن المعلومات، لا تُقاس النية بما يُقال بعد الهجوم، بل بما حدث فعلاً من تعطيل للبنية التحتية، وتعريض المرضى والعاملين لمخاطر طويلة الأمد.
حين تصبح المستشفيات هدفاً مثالياً
المستشفيات من أكثر البيئات هشاشة أمام هجمات الفدية والاختراقات المركبة. السبب ليس ضعفاً تقنياً فقط، بل لأن الضغط التشغيلي فيها مرتفع جداً، والتوقف غير وارد عملياً، والأنظمة غالباً متشابكة بين السجلات الطبية، المختبرات، أجهزة المتابعة، وإدارة المواعيد والموارد. أي خلل هنا لا يضرب الخوادم فقط، بل يربك الرعاية نفسها.
في هذه الحالة، لم يقتصر التأثير على المستشفى، بل امتد إلى مركز العلوم الصحية في الجامعة، بما شمل الدراسة في كليات الطب والتمريض والصيدلة والصحة السكانية، إضافة إلى الأنشطة البحثية والعمليات السريرية. هذا يوضح أن الهجوم على مؤسسة أكاديمية صحية لم يعد يُقرأ كمشكلة تقنية معزولة، بل كتعطيل لمنظومة كاملة تجمع التعليم والعلاج والبحث في بنية رقمية واحدة.
البيانات الصحية أغلى من الفدية
البيانات المسروقة من هذا النوع ليست مجرد أسماء أو عناوين بريد إلكتروني. التقارير المرتبطة بالحادثة تشير إلى احتمال تسرب معلومات شخصية حساسة، بينها أرقام الضمان الاجتماعي الخاصة بالطلبة والموظفين. وعندما تقترن هذه البيانات بسياق صحي أو مؤسسي، فإن قيمتها على أسواق الجريمة الإلكترونية ترتفع بشكل واضح، لأنها تصلح لعمليات انتحال الهوية، وفتح خطوط ائتمان، وتنفيذ حملات تصيد أكثر إقناعاً.
في حوادث الاختراق الكبرى، المشكلة لا تنتهي عند استعادة الأنظمة، بل تبدأ غالباً بعد ذلك مع إساءة استخدام البيانات المسربة على مدى أشهر أو سنوات.
من هنا تبدو فكرة التعويض النقدي محدودة جداً أمام حجم الضرر المحتمل. مبلغ صغير قد يبدو مغرياً لبعض المتضررين في البداية، لكنه لا يوازي قيمة الخصوصية المفقودة ولا الكلفة المستقبلية لمراقبة الهوية والسجل الائتماني والتعامل مع تبعات التسريب.
لماذا حذّرت الجامعة من التفاعل
تحذير جامعة نيو مكسيكو من عدم التواصل مع المجموعة لم يكن إجراءً بروتوكولياً فقط، بل قراءة دقيقة لسلوك المهاجمين بعد الاختراق. كثير من الجماعات الإجرامية تستخدم مرحلة ما بعد الحادثة لشن موجة ثانية من الاحتيال، مستفيدة من ارتباك الضحايا وحاجتهم إلى معلومات أو تعويض أو طمأنة. أي رسالة أو رابط أو طلب إثبات من جهة مجهولة قد يتحول إلى فخ جديد لجمع معلومات إضافية.
- التواصل المباشر مع القراصنة قد يمنحهم بيانات تحقق إضافية عن الضحايا.
- وعود التعويض يمكن أن تتحول إلى أسلوب هندسة اجتماعية أكثر منه مبادرة حقيقية.
- حتى الاعتذار نفسه قد يكون جزءاً من بناء صورة تخفف الضغط الإعلامي أو القانوني.
لهذا، فإن موقف المؤسسة بعدم تقديم أي تنازلات، وبأن مرافقها الصحية عادت إلى العمل الكامل، يحمل رسالة مهمة: إدارة الأزمة الرقمية لا تتعلق فقط بإصلاح الأنظمة، بل أيضاً بمنع السردية الإجرامية من فرض شروطها على المتضررين.
جيل جديد من القراصنة بلغة أخلاقية
مجموعة BYOD تبدو حديثة نسبياً، لكنها تبنّت خلال فترة قصيرة عدداً من الهجمات مع تركيز واضح على الفدية واستغلال الثغرات المؤسسية. اللافت أنها تحاول تقديم نفسها بوصفها جهة تحاسب المؤسسات على ضعف الأمن السيبراني، لا مجرد جماعة ابتزاز. هذا الأسلوب ليس جديداً تماماً، لكنه يتكرر أكثر: قراصنة يتحدثون بلغة المسؤولية والشفافية بينما يمارسون تسريب البيانات والتعطيل والتهديد.
هذه اللغة المزدوجة مهمة لأنها تكشف تحولاً في المشهد. بعض مجموعات الاختراق لم تعد تكتفي بإخفاء هويتها وتنفيذ الهجوم، بل باتت تنافس أيضاً على إدارة الانطباع العام، فتعتذر هنا، وتبرر هناك، وتزعم امتلاك معايير أخلاقية خاصة بها. تقنياً، لا يعني ذلك شيئاً لمَن تعطلت خدماته أو سُرقت بياناته، لكنه يوضح أن الحرب السيبرانية صارت تشمل السردية بقدر ما تشمل البنية التحتية.


ما الذي تقوله الحادثة فعلاً
الدرس الأوضح من هذه القصة ليس أن بعض القراصنة يملكون ضميراً، بل أن هشاشة الأنظمة الحيوية أصبحت مكلفة إلى درجة تسمح حتى للمهاجم بأن يتحدث بثقة عن أثر هجومه. وحين يصل الأمر إلى مستشفى يضم مركز صدمات من المستوى الأول، فإن السؤال لم يعد متعلقاً بخصوصية البيانات فقط، بل بمدى جاهزية المؤسسات الصحية للعمل تحت الضغط الرقمي المستمر. بين الاعتذار والابتزاز، لا تزال الحقيقة الأبسط هي أن الأمن السيبراني في القطاع الصحي لم يعد وظيفة خلفية، بل جزء مباشر من سلامة الناس.
عبَّر عن رأيك
إحرص أن يكون تعليقك موضوعيّاً ومفيداً، حافظ على سُمعتكَ الرقميَّةواحترم الكاتب والأعضاء والقُرّاء.


