 Ai Everything
 LEAP26
 ASUS
 ACER
 RØDE
 REDMAGIC
 قوائم أراجيك
 TV
 Partner With Us
هجمات ClickFix تهدد مستخدمي ماك وويندوز بخداعهم لاختراق أجهزتهم بأنفسهم
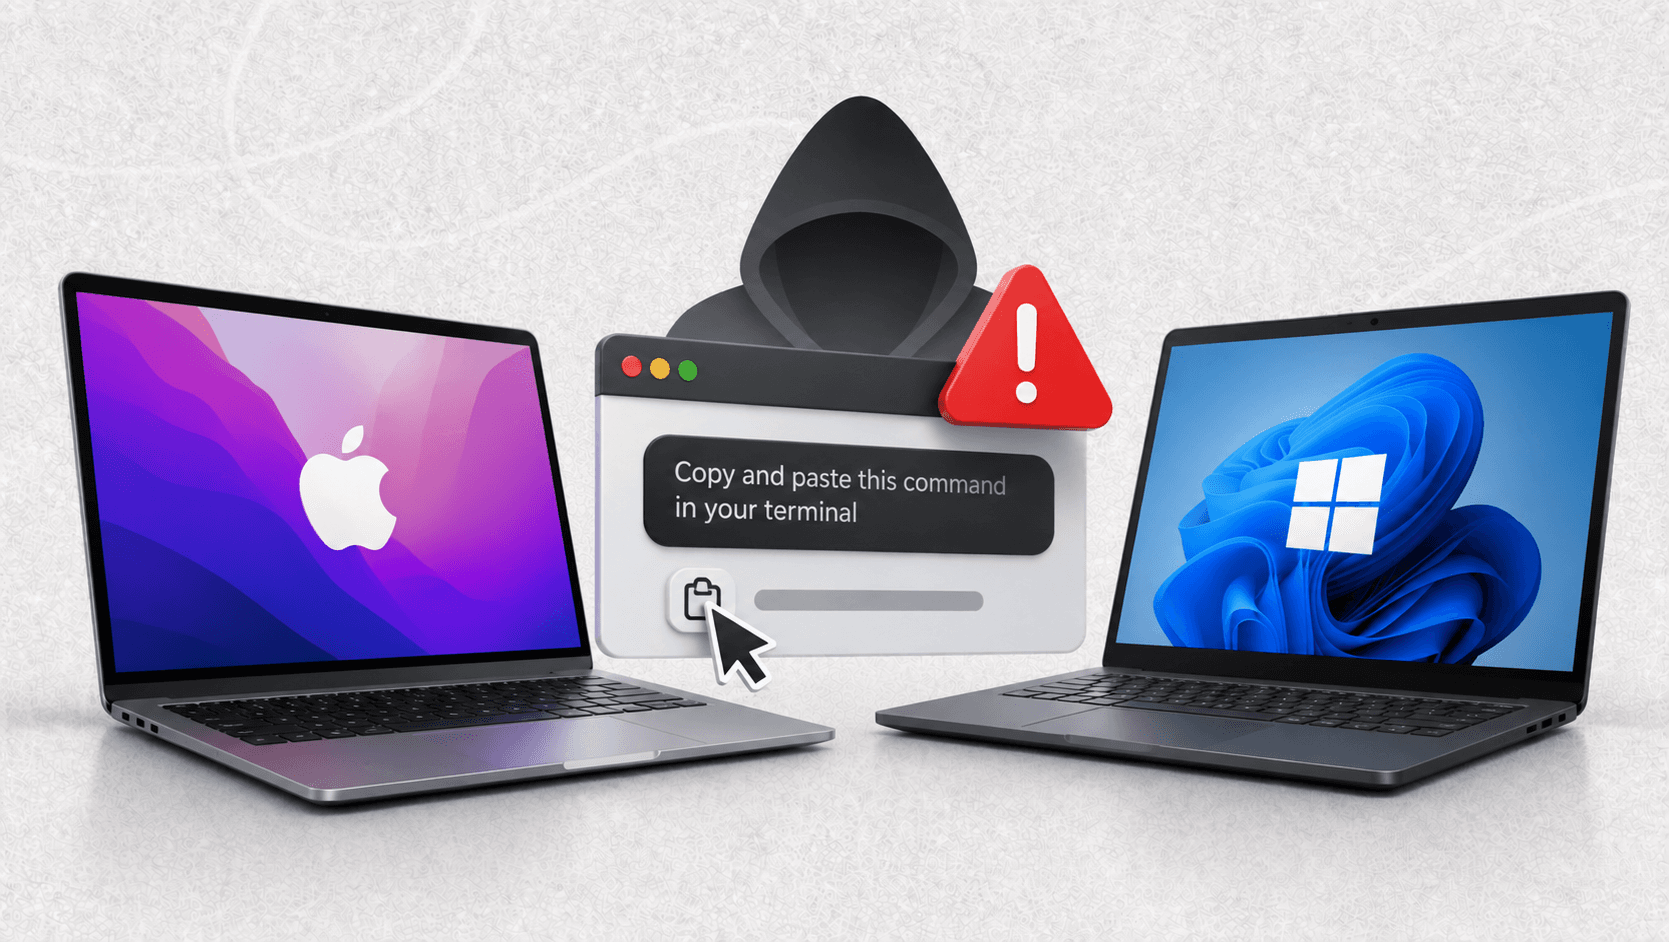

تستغل هجمات ClickFix واجهات تعتبر آمنة وتطلب تنفيذ أوامر في الطرفية لاستهداف المستخدمين.
استغل المهاجمون على Reddit حسابًا إعلانيًا مرتبطًا بمنتج معروف لنشر الإعلانات الخبيثة.
الاختراق يتجاوز الأنظمة التقليدية ويحول المستخدم إلى الوسيلة المباشرة لتنفيذ الأوامر.
الأضرار تتعدى سرقة كلمات المرور لتشمل بيانات الجلسات ومحافظ العملات الرقمية.
تشير الهجمات إلى تحول في الأمن السيبراني يعتمد على سلوكيات المستخدمين اليومية.
أحياناً لا تبدأ الاختراقات بثغرة معقّدة، بل بلحظة ارتباك عابرة أمام شاشة تطلب منك إثبات أنك لست روبوتاً. هذا بالضبط ما يجعل هجمات ClickFix مقلقة إلى هذا الحد. فبحسب تقرير نشره TechCrunch، نجح مهاجمون خلال الأيام الماضية في استغلال إعلانات مزيفة على Reddit تحمل هوية HBO Max، لخداع مستخدمين على ويندوز وماك ودفعهم إلى تنفيذ أوامر بأنفسهم داخل سطر الأوامر أو تطبيق Terminal.
ما الذي حدث بالضبط
تعتمد هجمات ClickFix على واجهة تبدو مألوفة وآمنة: رسالة تشبه CAPTCHA أو نافذة تحقق بسيطة، ثم تعليمات تطلب من المستخدم نسخ سطر نصي ولصقه داخل Command Prompt أو PowerShell في ويندوز، أو Terminal في macOS. بمجرد تنفيذ الأمر، يبدأ تنزيل برمجية خبيثة مخصصة لسرقة البيانات، من كلمات المرور إلى الجلسات النشطة ومحافظ العملات الرقمية.
اللافت في الحادثة الأخيرة أن المهاجمين لم يكتفوا بإنشاء صفحة انتحال عادية، بل استغلوا حساباً إعلانياً مرتبطاً بعلامة HBO Max على Reddit بعد اختراقه، ثم نشروا عبره إعلانات تبدو حقيقية بدرجة كافية لإسقاط حذر المستخدم العادي.
لماذا تعد هذه الهجمات مختلفة
الفكرة هنا لا تقوم على كسر الحماية التقليدية بقدر ما تقوم على تحويل الضحية نفسها إلى أداة تنفيذ. المستخدم لا يفتح ملفاً مريباً فقط، بل يمنح النظام أمراً مباشراً عبر الطرفية. هذه نقطة مهمة تقنياً، لأن كثيراً من أدوات الحماية تعتمد على رصد الملفات أو السلوكيات المشبوهة بعد بدء التنفيذ، بينما يمنح سطر الأوامر للمهاجم مساحة أوسع لتجاوز بعض آليات الرصد الأولية.
الذكاء في ClickFix ليس تقنياً بحتاً، بل نفسي أيضاً: واجهة موثوقة، خطوة بسيطة، ثم اختراق كامل تقريباً.
هذا يفسر لماذا تحولت هذه الهجمات من حالات محدودة مرتبطة بصفحات دعم مزيفة إلى موجة أوسع تستهدف مستخدمين عاديين عبر الإعلانات والمنصات الاجتماعية.
المنصات الإعلانية تحت الاختبار
تكشف هذه الواقعة مشكلة أعمق من مجرد حملة خبيثة عابرة. حين يتم استغلال حساب إعلاني موثوق على منصة كبيرة مثل Reddit، فإن سلسلة الثقة كلها تتضرر: العلامة التجارية، المنصة، وحتى سلوك المستخدم الذي يفترض أن الإعلان الممول مرّ بمستوى معين من التحقق. Reddit قالت إنها أغلقت الحساب وأزالت الإعلانات، لكنها لم تكشف عدد من شاهدوا الحملة أو تفاعلوا معها.
هذا النوع من الحوادث يوضح أن أمن الإعلانات الرقمية لم يعد قضية تخص المعلنين وحدهم، بل صار جزءاً من أمن المستخدم النهائي. وكلما ازداد الاعتماد على الأتمتة في إدارة الحملات، أصبحت هوية الجهة المعلنة هدفاً بحد ذاتها.
الضرر لا يتوقف عند كلمة مرور
برمجيات سرقة المعلومات لم تعد تبحث فقط عن بيانات تسجيل الدخول التقليدية. الهجمات الحديثة تستهدف أيضاً رموز الجلسات، وملفات تعريف الارتباط، وبيانات المتصفح، ومحافظ التشفير، وأحياناً أدوات العمل السحابي. هذا يعني أن الضحية قد لا تلاحظ الاختراق فوراً، لأن المهاجم لا يحتاج دائماً إلى تغيير كلمة المرور مادام قادراً على استخدام جلسة قائمة بالفعل.
- تزداد الخطورة إذا كان المستخدم مسجلاً دخوله مسبقاً إلى البريد والخدمات المالية وأدوات العمل.
- الأجهزة الشخصية أصبحت تحمل اليوم قيمة رقمية أعلى بكثير مما كانت عليه قبل سنوات قليلة.
ويندوز وماك في مرمى واحد
من النقاط اللافتة أيضاً أن الحملة لا تميز كثيراً بين نظام وآخر. الخطاب الأمني القديم الذي يصوّر macOS كبيئة أقل استهدافاً لم يعد مريحاً كما كان. المقال أشار إلى أن أدوات مثل BlockBlock على ماك يمكن أن تساعد في الرصد، فيما يمكن للمؤسسات على ويندوز تعطيل الوصول إلى PowerShell أو Command Prompt على مستوى النطاق لتقليل سطح الهجوم.
لكن الأهم من الأداة نفسها هو فهم نمط الهجوم. حين يطلب موقع ويب من مستخدم عادي فتح الطرفية أو سطر الأوامر لإكمال تحقق بسيط، فهذه إشارة إنذار كافية بحد ذاتها، مهما بدا التصميم مقنعاً أو كانت العلامة التجارية مألوفة.


ما الذي تقوله هذه الموجة
تكشف ClickFix عن تحول واضح في الأمن السيبراني: المهاجمون لا يراهنون فقط على الثغرات البرمجية، بل على عادات الاستخدام اليومية، وعلى ميل الناس لتجاوز التعطيل بأسرع طريقة ممكنة. وبين واجهة تبدو مألوفة وأمر صغير يُنسخ ويلصق، تختفي الحدود بين الخطأ البشري والهجوم المنظم. لهذا تبدو هذه الموجة أهم من حادثة Reddit وحدها، لأنها تذكرنا بأن أكثر نقاط النظام حساسية قد تكون دائماً تلك التي نظنها أبسط من أن تُستغل.
عبَّر عن رأيك
إحرص أن يكون تعليقك موضوعيّاً ومفيداً، حافظ على سُمعتكَ الرقميَّةواحترم الكاتب والأعضاء والقُرّاء.