 GITEX
 Ai Everything
 LEAP26
 ASUS
 ACER
 RØDE
 REDMAGIC
 قوائم أراجيك
 TV
 Partner With Us
FaceStealer: كيف سرقت كوريا الشمالية 400 مليون دولار عبر مكالمات فيديو مزيفة
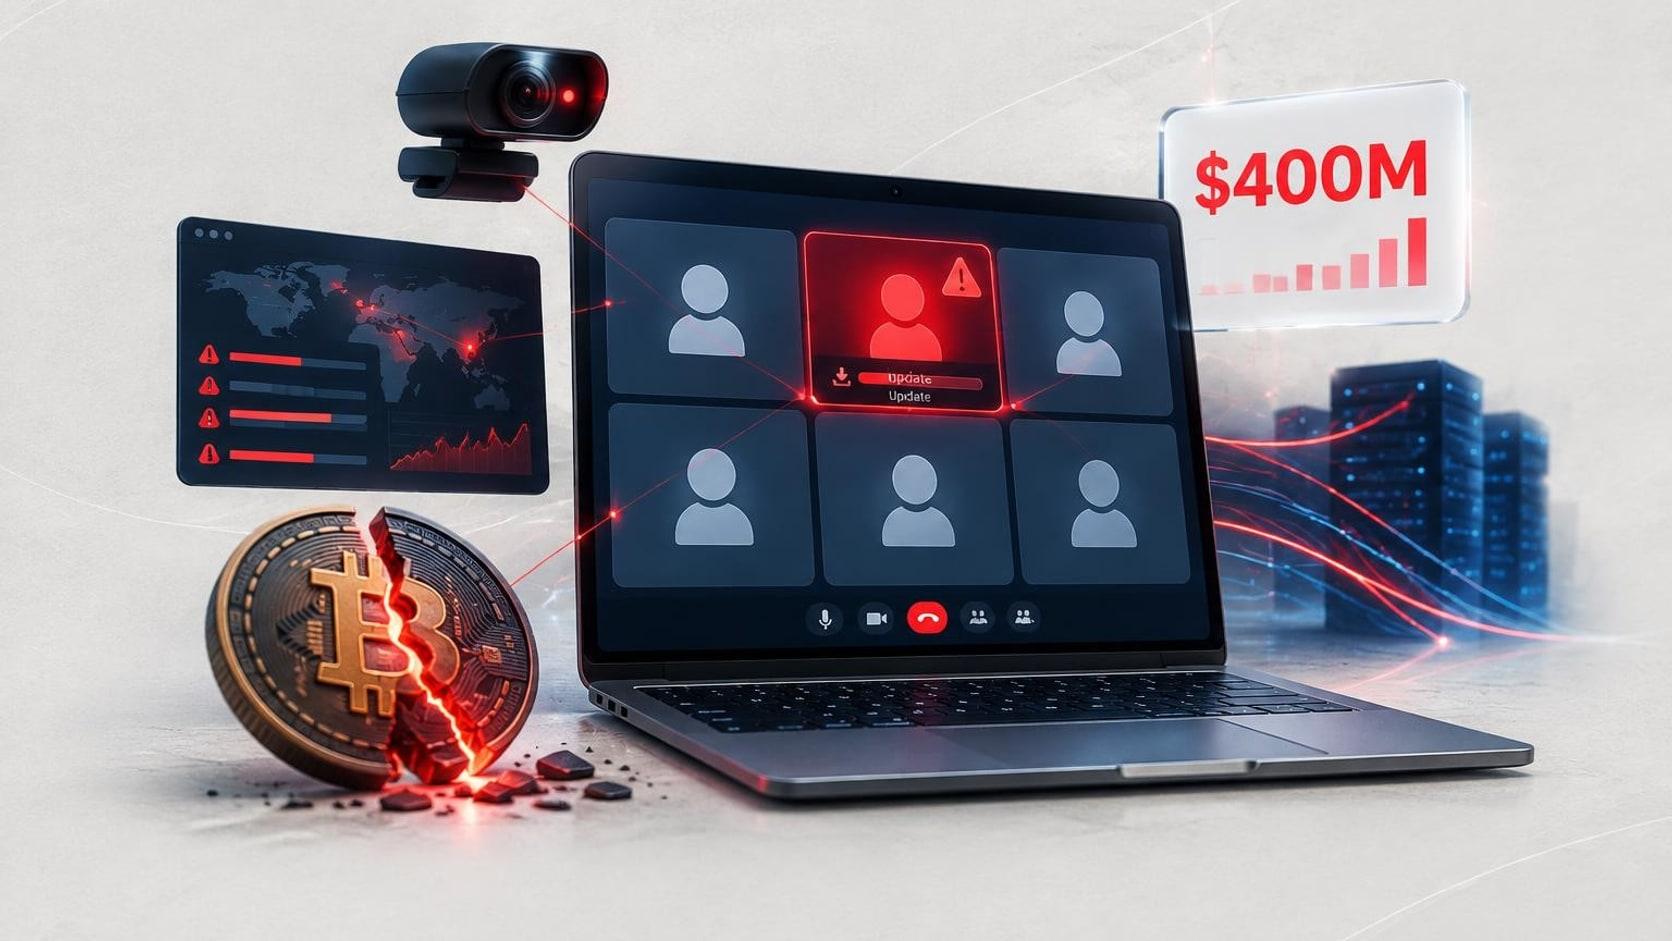

عطّلت الحكومة الأمريكية حملة FaceStealer الكورية الشمالية بعد 18 شهراً من النشاط.
سرقت الحملة أكثر من 400 مليون دولار من العملات المشفرة.
استخدم القراصنة تسجيلات فيديو لأشخاص يعرفهم الضحايا لكسب ثقتهم.
عثرت السلطات على أكثر من 900 فيديو سُجّلت سراً من كاميرات الضحايا.
ينصح FBI بالدخول إلى الاجتماعات من التطبيقات الرسمية وعدم تشغيل أي إصلاح مقترح.
تصلك دعوة إلى اجتماع فيديو من حساب زميل تعرفه، وحين تنضم ترى وجهاً مألوفاً على الشاشة، فتطمئن وتنتظر بدء الحديث. هذا الاطمئنان تحديداً هو ما بنت عليه حملة FaceStealer الكورية الشمالية خطتها، قبل أن تعلن الحكومة الأمريكية تعطيلها بعد أن سرقت أكثر من 400 مليون دولار من العملات المشفرة، بحسب تقرير BleepingComputer.
حملة استمرت 18 شهراً قبل أن تتوقف
عملت الحملة طوال 18 شهراً قبل أن تضبط السلطات الأمريكية البنية السحابية التي تعتمد عليها. واستهدفت أفراداً في قطاع العملات المشفرة وWeb3 ومطوري البرمجيات مفتوحة المصدر، مستخدمة أساليب هندسة اجتماعية متعددة، منها التزييف العميق وأسلوب ClickFix.
وحددت السلطات أكثر من 900 فيديو سجّلها القراصنة سراً لعاملين في قطاع التقنية خُدعوا في هذه العملية الواسعة.
وجوه مألوفة تستدرج الضحية التالية
بحسب تحذير أصدره FBI هذا الأسبوع، اخترق المهاجمون حسابات على Telegram وLinkedIn وSlack وDiscord، واستخدموها لدعوة الضحايا إلى اجتماعات فيديو بذرائع مختلفة. وخلال المكالمة كانوا يعرضون تسجيلات لأشخاص يعرفهم الهدف ووقعوا ضحايا من قبل.
وبينما ينتظر الهدف بدء الاجتماع، كان القراصنة يسجلون له فيديو سراً لاستخدامه لاحقاً مع أهداف أخرى. وأحياناً ضم الاجتماع تسجيلات لعدة أشخاص مألوفين لزيادة الضغط على الضحية.
عطل مزعوم وإصلاح خبيث
بعد ذلك يدّعي المهاجم وجود مشكلة تقنية، ويعرض رسالة خطأ مزيفة تبرر إرسال إصلاح، مثل تحديث أو برنامج تثبيت. وعند فتح الرابط يُصاب الجهاز ببرنامج خبيث يسرق بيانات العملات المشفرة وبيانات حسابات Zoom وGoogle Meet وMicrosoft Teams، ويمنح المهاجمين وصولاً إلى قوائم الاتصال ووسائل التواصل وتطبيقات المراسلة وفيديوهات الكاميرا.
ويقول FBI إن المهاجمين أجّلوا أحياناً استهداف الضحايا لأشهر أو لأكثر من عام بعد الاختراق الأول، على الأرجح انتظاراً لنمو أرصدتهم من العملات المشفرة.
من يقف وراء الحملة ومن استهدفت
نسب باحثو ArticWolf الحملة إلى مجموعة BlueNoroff، ورصدوا 677 هدفاً في 58 دولة، مع تركيز كبير على مؤسسي الشركات وكبار التنفيذيين. ومن بين الطُعم الأخرى التي استخدمتها مستندات مالية وتحديثات مزيفة لقارئ PDF وطلبات تحقق من الهوية وعمليات تدقيق أمني.
كما أشار FBI إلى محاولة اختراق مشرف على مكتبة JavaScript مفتوحة المصدر شهيرة تُحمَّل عشرات الملايين من المرات أسبوعياً، عبر اجتماع Teams مزيف ضم شخصاً يعرفه المطور. وأُحبط الهجوم بفضل الاكتشاف السريع، لكن FBI أكد محاولات أخرى ضد مطورين في منظومتي npm وRust.
خطوات بسيطة تحميك من الفخ
- انضم إلى الاجتماعات من التطبيقات الرسمية فقط باستخدام رمز الدعوة.
- تحقق من أي دعوة غير متوقعة عبر قناة أخرى مستقلة.
- أبقِ الكاميرا مغلقة إلا عند الحاجة الفعلية.
- لا تشغّل أي برنامج أو أمر يُعرض عليك كإصلاح لمشكلة تقنية.


وفي إعلان منفصل، قالت وزارة العدل الأمريكية إن الحكومة جمّدت بالتعاون مع شركات من القطاع الخاص أكثر من 2.7 مليار دولار من سرقة Binance البالغة 6.4 مليار.
لم تعد الثقة في الوجوه المألوفة كافية وحدها، فالصورة التي تطمئنك قد تكون مجرد تسجيل قديم يعمل لصالح شخص آخر، والتحقق الهادئ قبل أي نقرة صار جزءاً من التعامل اليومي مع الشاشات.
عبَّر عن رأيك
إحرص أن يكون تعليقك موضوعيّاً ومفيداً، حافظ على سُمعتكَ الرقميَّةواحترم الكاتب والأعضاء والقُرّاء.


