GITEX
 Ai Everything
 LEAP26
 ASUS
 ACER
 RØDE
 REDMAGIC
 قوائم أراجيك
 TV
 Partner With Us
اختبار أنا لست روبوتاً المزيف: حيلة CAPTCHA جديدة لسرقة بياناتك
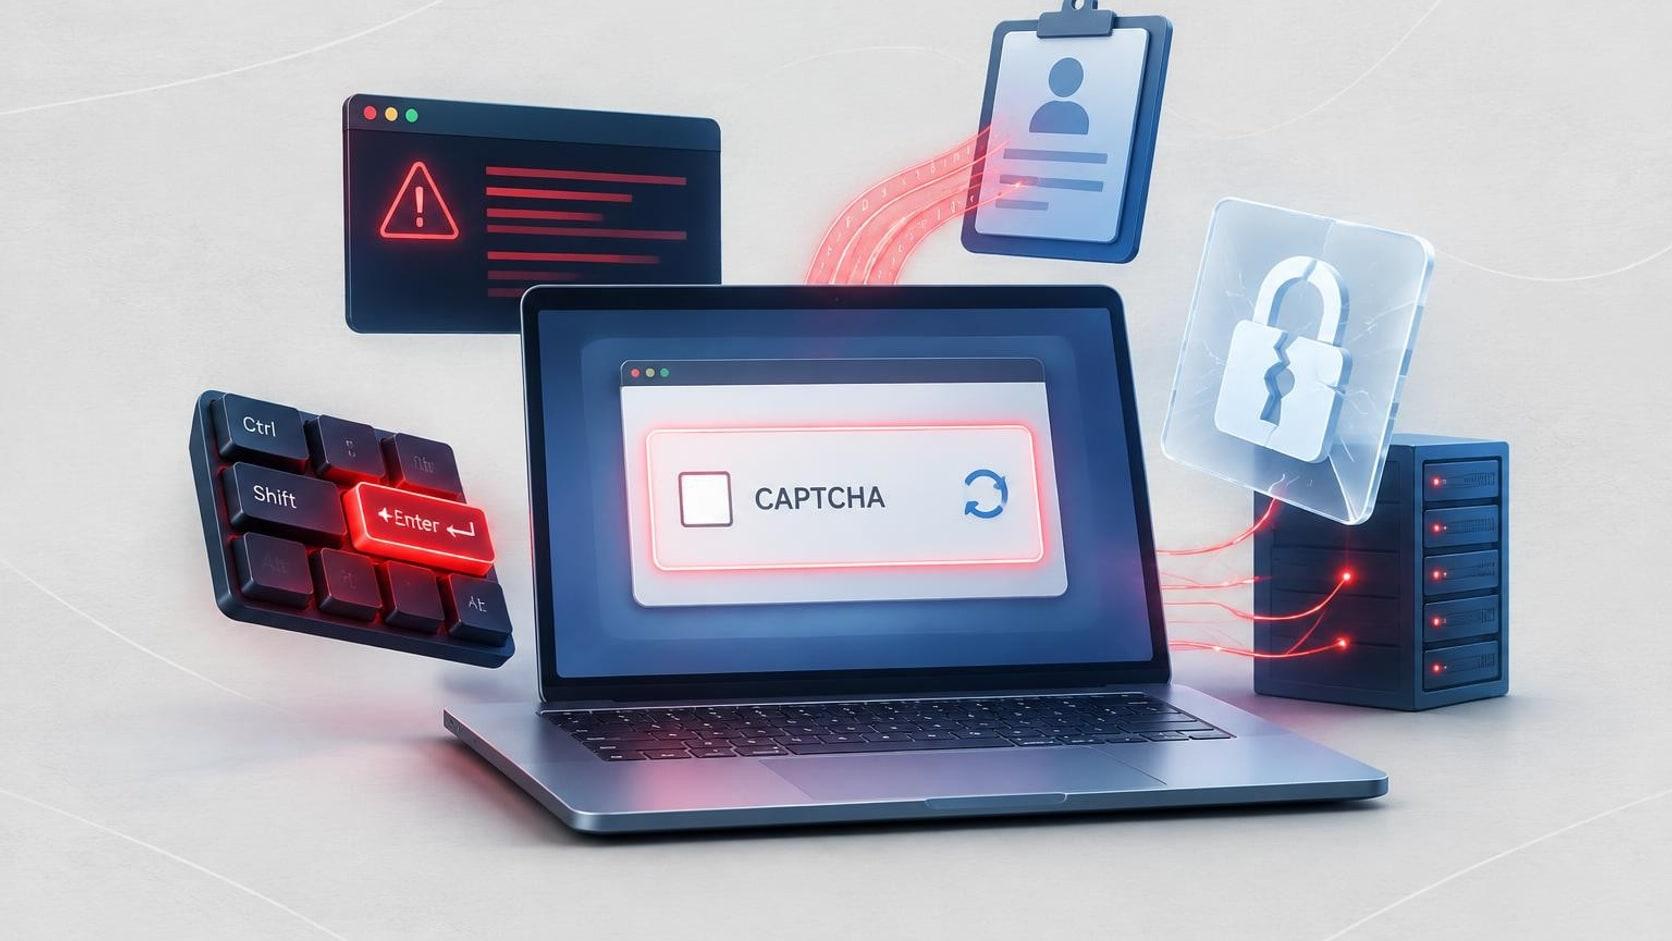

محتالون ينشرون اختبارات CAPTCHA مزيفة على مواقع تقلّد شركات معروفة.
الاختبار المزيف يطلب ضغط اختصارات لوحة المفاتيح بدل حل لغز.
الاختصارات تلصق كوداً خبيثاً ينزّل برمجيات ضارة على الجهاز.
لجنة التجارة الفيدرالية الأمريكية حذّرت من هذا الأسلوب هذا العام.
اختبار CAPTCHA الحقيقي لا يطلب فتح نافذة أوامر أو لصق شيء فيها.
تفتح موقعاً يبدو مألوفاً، فيظهر لك المربع المعتاد الذي يطلب التأكد من أنك لست روبوتاً. حركة اعتدناها حتى صارت تلقائية، ولهذا بالتحديد اختارها المحتالون مدخلاً جديداً للوصول إلى أجهزة المستخدمين وبياناتهم، بحسب تقرير نشره موقع Fast Company.
ما هو اختبار CAPTCHA ولماذا نثق به
اختبار CAPTCHA هو ذلك المربع الصغير الذي يطلب منك كتابة نص مشوّه عمداً، أو اختيار صور متشابهة من شبكة من تسعة مربعات، مثل صور الحافلات أو الجسور. الاسم اختصار لعبارة تعني اختبار تورينغ عاماً مؤتمتاً للتمييز بين الحواسيب والبشر.
الهدف منه أن يتأكد صاحب الموقع من أن الزائر إنسان لا برنامج آلي، وهو ما يساعد على الحماية من سحب البيانات آلياً ومن هجمات حجب الخدمة. ومع انتشاره الواسع اعتاد الناس عليه وصاروا يتوقعونه، وهذا ما يغري المحتالين.
كيف تعمل الحيلة الجديدة
تظهر نافذة CAPTCHA مزيفة على موقع خبيث يشبه الموقع الحقيقي لشركة معروفة مثل Amazon أو Facebook. لكن بدلاً من طلب كتابة نص أو حل لغز صور، تطلب منك النافذة الضغط على أزرار معينة في لوحة المفاتيح، بحجة التحقق من أنك إنسان أو التحقق من حسابك.
هذه الأزرار اختصارات تؤدي إلى لصق كود أضافه الاختبار المزيف إلى الحافظة، فيتمكن المحتالون من تنزيل برمجيات خبيثة وتثبيتها تلقائياً على الجهاز.
الاختصارات التي يجب أن تثير شكّك
- على Windows قد يُطلب منك الضغط على Windows+R ثم Ctrl+V، وهو ما يفتح أداة التشغيل ويلصق فيها الكود.
- على Mac قد يُطلب منك الضغط على Command-Space ثم كتابة Terminal ثم الضغط على Command+V.
- الأداتان تسمحان بإدخال أوامر قادرة على تنزيل الملفات والتطبيقات وتثبيتها.
تحذير رسمي من انتشار الظاهرة
يشير التقرير إلى أن اختبارات CAPTCHA المزيفة أصبحت منتشرة إلى درجة دفعت لجنة التجارة الفيدرالية الأمريكية FTC إلى إصدار تنبيه للمستهلكين من هذا الأسلوب في وقت سابق من هذا العام. والنتيجة المحتملة لمن يقع في الفخ، بحسب Fast Company، أن تصبح بياناته كلها في متناول المحتالين.



اللافت في هذه الحيلة أنها لا تستغل ثغرة تقنية بقدر ما تستغل عادة. أداة صُممت لحماية المواقع من البرامج الآلية تحولت إلى وسيلة لخداع البشر أنفسهم، والدفاع الأول هنا ليس برنامجاً إضافياً بل لحظة انتباه قصيرة قبل الضغط على أي زر لم نعتد عليه.
عبَّر عن رأيك
إحرص أن يكون تعليقك موضوعيّاً ومفيداً، حافظ على سُمعتكَ الرقميَّةواحترم الكاتب والأعضاء والقُرّاء.