 GITEX
 Ai Everything
 LEAP26
 ASUS
 ACER
 RØDE
 REDMAGIC
 قوائم أراجيك
 TV
 Partner With Us
عصابة إلكترونية تستخدم الذكاء الاصطناعي لاختراق أنظمة 60 شركة خلال 44 يوماً
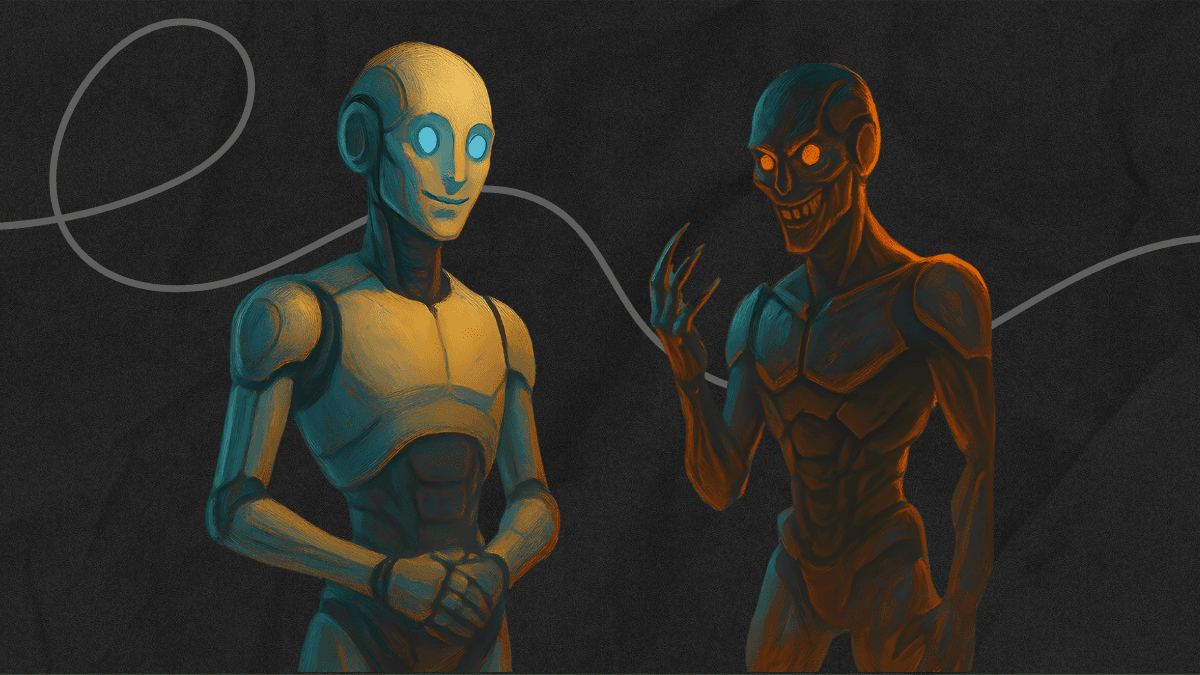
استخدمت عصابة قرصنة أداة بالذكاء الاصطناعي لاختراق 60 شركة في 44 يوماً.
استهدفت الأكاديميات والمستشفيات والشركات الصغيرة عبر ثغرات في نماذج التسجيل.
أدت الأتمتة والذكاء الاصطناعي إلى تحسين سرعة الهجوم وكفاءته.
لا يتعلق الأمر بثغرة معينة بقدر الجاهزية وعدم وضوح المسؤولية.
التحول الرقمي وسع سطح الهجوم دون مرافقة الحوكمة المثلى.
في كثير من الشركات الصغيرة، تبدو صفحة الحجز أو نموذج التواصل مجرد تفصيل إداري هادئ يعمل في الخلفية. لا أحد يفكر فيه إلا عندما يتعطل. لكن القضية التي أعلنتها شرطة سيؤول أواخر أكتوبر تكشف أن هذه الواجهات المنسية قد تكون اليوم أقصر طريق إلى اختراق مكلف. فبحسب تقارير كورية، استخدمت عصابة قرصنة أداة اختراق مدعومة بالذكاء الاصطناعي مع وكيل برمجي لتقتحم 60 شركة خلال 44 يوماً فقط، ضمن حصيلة أوسع قاربت 90 شركة وأكثر من 8.2 ملايين سجل بيانات.
حين ينخفض جهد الهجوم تتغير المعادلة
اللافت هنا ليس عدد الضحايا فقط، بل طبيعة التحول في أسلوب الهجوم. وفق الرواية المنشورة في وسائل كورية عدة، كان قائد المجموعة يستخدم أدوات آلية لفحص الثغرات يدوياً، ثم انتقل في أواخر أغسطس إلى أداة اختبار اختراق تعمل بالذكاء الاصطناعي وتبحث بنفسها عن مسار الدخول، وأضاف إليها وكيلاً برمجياً قادراً على المساندة في التنفيذ. النتيجة كانت واضحة: تسارع في وتيرة الاستهداف، وكفاءة أعلى، وتكلفة بشرية أقل.
هذه نقطة فارقة لأن الأمن السيبراني كان يقوم لفترة طويلة على منطق غير مكتوب مفاده أن الشركات الصغيرة أقل جذباً للمهاجمين. اختراقها يحتاج وقتاً، وعائدها محدود، لذا لا تستحق العناء. لكن عندما تتولى الأتمتة والذكاء الاصطناعي مهمة البحث والتجريب، لا يعود السؤال من الأكثر قيمة، بل من الأكثر انكشافاً على الإنترنت.
الضحايا ليسوا استثناءات تقنية
القائمة التي ظهرت في التغطيات الكورية لم تضم منصات تقنية معقدة فحسب، بل مؤسسات يومية جداً: أكاديميات تعليم، مستشفيات، ملاعب غولف، وشركات خدمات جنائزية. هذه القطاعات لا تبدو للوهلة الأولى أهدافاً تقليدية، لكنها في الواقع تعتمد على مواقع ويب، نماذج تسجيل، صفحات حجز، ولوحات إدارة تحتوي بيانات شخصية وملفات تشغيلية حساسة.
هذا ما يجعل الخبر أقرب إلى إنذار تشغيلي منه إلى قصة أمنية معزولة. فالمخاطر لا تتركز دائماً في الأنظمة الأساسية أو البنى التحتية الكبرى، بل في الأنظمة الجانبية التي أضيفت مع الوقت: صفحة خارجية أنشأها متعهد قديم، شاشة تسجيل مناسبات، خدمة طرف ثالث للحجوزات، أو لوحة تحكم لم يعد أحد يعرف من يديرها فعلاً.
في بيئة الهجمات المؤتمتة، لا تكون الشركة الصغيرة آمنة لأنها صغيرة، بل فقط إذا كانت مرئية للمهاجمين بدرجة أقل ومحكومة تقنياً بدرجة أكبر.
الثغرة قد تكون صفحة منسية
أحد أهم جوانب هذه القضية أن التقارير لم تحدد الثغرات التقنية المستخدمة بدقة. هذا الغياب مهم بحد ذاته، لأنه يعني أن الدرس الأهم لا يتعلق بنوع ثغرة بعينها بقدر ما يتعلق بالجاهزية. عندما لا تعرف المؤسسة ما الذي تعرّض للهجوم، ولا من يملك صلاحية الوصول، ولا أين تُخزن البيانات، تصبح الاستجابة أبطأ من الهجوم نفسه.
السيناريو الذي عرضه المقال الأصلي عن أكاديمية تعليمية صغيرة يبدو افتراضياً، لكنه واقعي إلى حد مؤلم. بريد تهديد يصل صباحاً، تتضمن الرسالة أسماء حقيقية لطلاب وأولياء أمور، ثم تبدأ رحلة الارتباك: موقع بُني قبل سنوات، صفحة دفع من شركة أخرى، خدمة حجز بحساب شخصي، ولوحة إدارة تركها موظف سابق. في هذه اللحظة، لا تكون المشكلة تقنية فقط، بل إدارية أيضاً. الأمن هنا ليس جدار حماية فحسب، بل ذاكرة مؤسسية مفقودة.
الذكاء الاصطناعي يسرّع الاكتشاف والاستغلال معاً
الذكاء الاصطناعي لا يصنع ثغرات من العدم، لكنه يغيّر إيقاع العمل الهجومي. أدوات المسح، والاستطلاع، وتجريب المسارات، وكتابة شيفرات مساعدة، كلها تصبح أسرع وأكثر قابلية للتكرار. وهذا يمنح فرقاً صغيرة من المهاجمين قدرة كانت قبل سنوات تحتاج إلى وقت أطول وخبرة أعمق.
في المقابل، لا تزال كثير من الشركات الصغيرة تتعامل مع حضورها الرقمي بوصفه وظيفة ثانوية. موقع إلكتروني يعمل، نموذج تسجيل يستقبل الطلبات، قاعدة بيانات تخزن الأسماء والأرقام، وهذا يبدو كافياً إلى أن يتحول إلى نقطة اختراق. المفارقة أن التحول الرقمي الذي منح هذه الشركات سرعة ومرونة، هو نفسه ما وسّع سطح الهجوم لديها من دون أن يواكبه انضباط مماثل في الحوكمة أو إدارة الأصول الرقمية.
المؤشر الأخطر هو صمت الضحايا
من بين نحو 90 شركة متضررة خلال 13 شهراً، أشارت التقارير إلى أن 15 شركة فقط أبلغت الشرطة. هذا الرقم لا يروي فقط قصة اختراقات، بل يكشف أيضاً عن مشكلة أعمق في ثقافة الإبلاغ والاستجابة. بعض المؤسسات قد تكون دفعت بصمت، وبعضها ربما لم يدرك حجم الاختراق أصلاً، وبعضها خشي الكلفة السمعةية أكثر من الخسارة التقنية.
لكن في حوادث تسريب البيانات، التأخير لا يشتري وقتاً بقدر ما يراكم الضرر. البيانات الشخصية، وسجلات العملاء، والمعلومات الداخلية لا تستعيد قيمتها لمجرد دفع فدية أو إغلاق خادم. بل إن تباطؤ الاستجابة يضاعف أثر الهجوم على الثقة، والامتثال، والعمليات اليومية، خصوصاً في قطاعات تعتمد على العلاقة المباشرة مع العملاء والمرضى والطلاب.
- الهجوم السريع لا يعني بالضرورة استهدافاً معقداً، بل غالباً استغلال أصول قديمة أو مهملة.
- السطح الرقمي الحقيقي للشركة أوسع من موقعها الرئيسي، ويشمل كل شاشة متصلة بالإنترنت.
- غياب المسؤول الواضح عن كل نظام يجعل أول ساعات الأزمة الأكثر كلفة وفوضى.
ما الذي تقوله هذه الحادثة عن السوق التقني
من السهل قراءة هذه الواقعة كخبر أمني محلي في كوريا الجنوبية، لكنها في الحقيقة تعكس اتجاهاً عالمياً أوسع. كلما أصبحت أدوات الأتمتة والذكاء الاصطناعي أرخص وأسهل استخداماً، ازدادت قدرة المهاجمين على توسيع نطاق الاستهداف أفقياً. لم يعد المطلوب اختيار ضحية واحدة بعناية، بل تجربة عشرات الأهداف يومياً حتى يظهر أضعفها.
وهذا يضع الشركات الصغيرة والمتوسطة أمام مرحلة جديدة من الأمن السيبراني. لم يعد كافياً أن يكون لديها موقع يعمل وتطبيق يؤدي المهمة. ما يهم أكثر هو معرفة ما الذي تملكه رقمياً، ومن يديره، وما البيانات التي يحتفظ بها، وهل ما زال ضرورياً أصلاً. في النهاية، أخطر ما في هذه القضية ليس أن عصابة استخدمت الذكاء الاصطناعي، بل أن كثيراً من الضحايا بدوا كأنهم اكتشفوا بنيتهم الرقمية في اليوم الذي انهارت فيه.
عبَّر عن رأيك
إحرص أن يكون تعليقك موضوعيّاً ومفيداً، حافظ على سُمعتكَ الرقميَّةواحترم الكاتب والأعضاء والقُرّاء.