 GITEX
 Ai Everything
 LEAP26
 ASUS
 ACER
 RØDE
 REDMAGIC
 قوائم أراجيك
 TV
 Partner With Us
هجوم إلكتروني يرفع حرارة ثلاجات متاجر في 7 دول أوروبية إلى 50 درجة
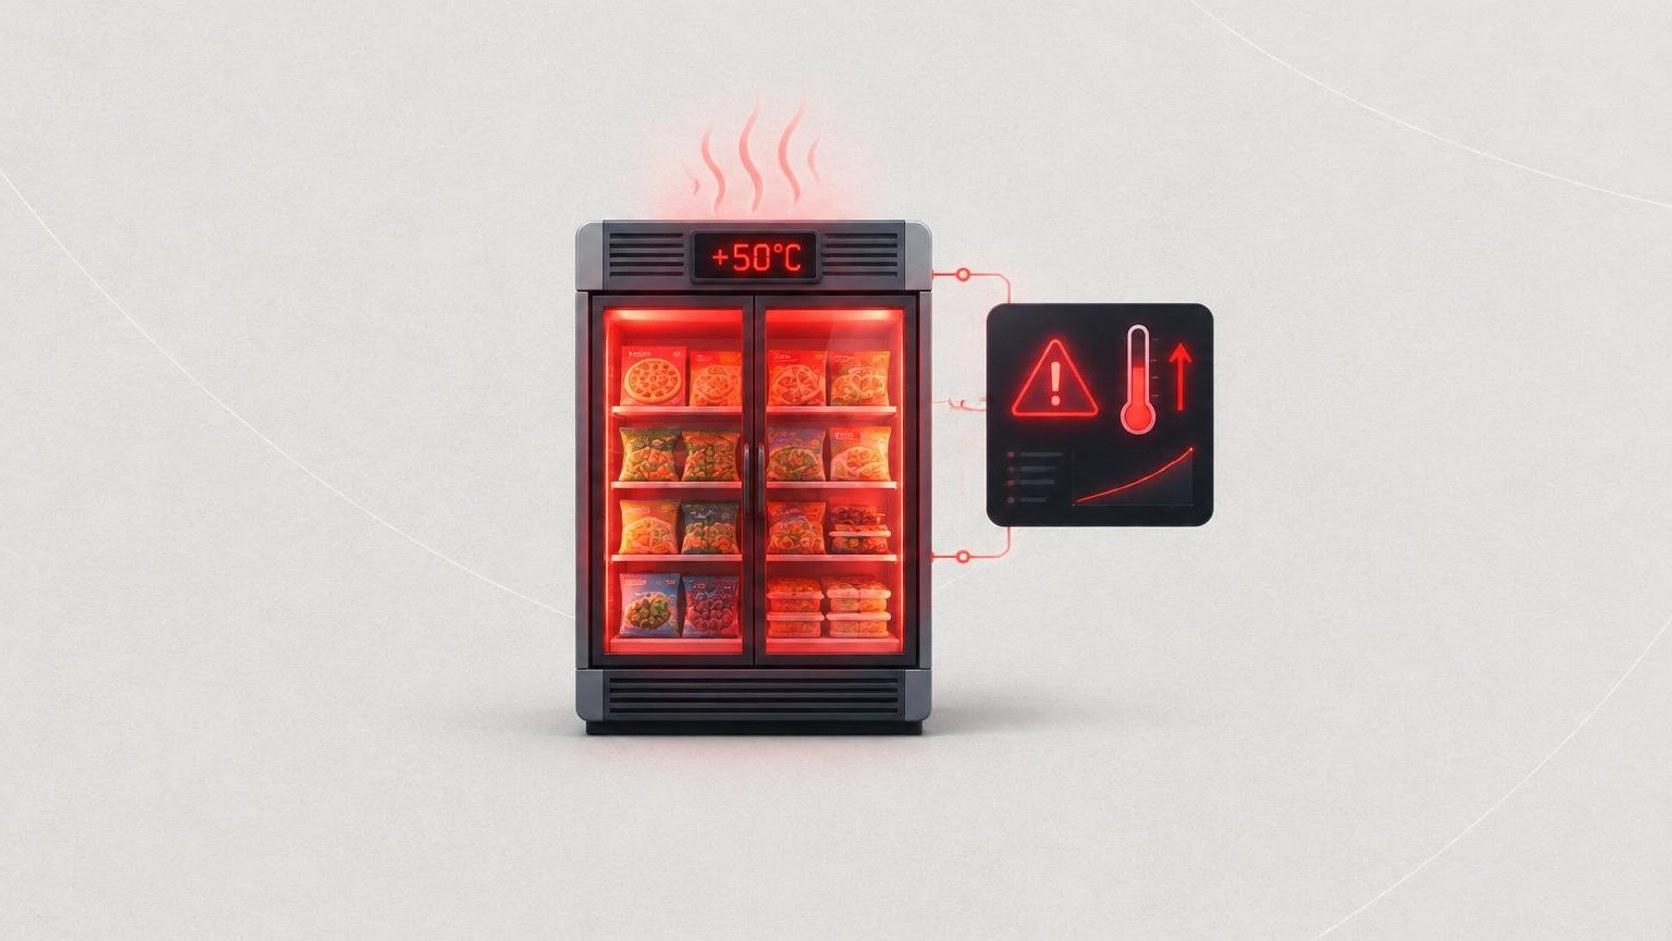

هجوم إلكتروني رفع حرارة ثلاجات متاجر في 7 دول أوروبية إلى 50 درجة.
متاجر Delhaize في بلجيكا ولوكسمبورغ الأكثر تضرراً بنحو 40 فرعاً.
بعض الوحدات المستهدفة من صنع شركة Danfoss الدنماركية بحسب Reuters.
هجوم مشابه في فرنسا الشهر الماضي أتلف أغذية بملايين اليوروهات.
الجهة المنفذة غير معروفة حتى الآن بحسب مركز الأمن السيبراني البلجيكي.
اعتدنا أن نربط الهجمات الإلكترونية بسرقة البيانات أو تعطيل المواقع، لكن يوم الاثنين حمل نوعاً مختلفاً تماماً من الخسائر: ثلاجات ومجمدات في متاجر بسبع دول أوروبية بدأت تسخن بدل أن تبرد، بعد هجوم استهدف أنظمة التبريد نفسها.
ماذا حدث في المتاجر الأوروبية؟
بحسب تقرير لهيئة BBC نقله موقع Gizmodo، طال الهجوم متاجر في أيرلندا وبلجيكا ولوكسمبورغ والسويد وهولندا وفنلندا وإستونيا، حيث رُفعت حرارة الثلاجات والمجمدات إلى ما يصل إلى 50 درجة مئوية.
ويبدو أن الهجوم أصاب عدداً كبيراً من السلاسل التجارية، من بينها Ikea وDelhaize وCarrefour وSuperValu، وكانت فروع Delhaize في بلجيكا ولوكسمبورغ الأكثر تضرراً مع استهداف نحو 40 متجراً.
لماذا يمكن اختراق فريزر أصلاً؟
السبب بسيط: المتاجر تربط ثلاجاتها ومجمداتها بالإنترنت حتى تتمكن من صيانتها ومراقبتها عن بعد. وتشير تقارير أولية نقلتها Reuters إلى أن بعض الوحدات المستهدفة من صنع شركة Danfoss الدنماركية، وهي الوحدات نفسها التي استُهدفت في هجوم مشابه على متاجر فرنسية الشهر الماضي.
لا توجد بيانات لسرقتها ولا فدية للتفاوض عليها، بل بضعة أوامر لجهاز التحكم بالحرارة تكفي لإتلاف المخزون خلال ليلة وإغلاق المتاجر.
هكذا لخّص Patrick Lamplmair، المدير التقني لشركة Tributech النمساوية للأمن السيبراني، طبيعة الهجوم، مشيراً إلى أن التقارير تتحدث عن ثغرات معروفة في وحدات التحكم بالتبريد كانت لها إصلاحات جاهزة، وأن آلاف هذه الوحدات بقيت مكشوفة على الإنترنت بعد الهجوم الفرنسي.
خسائر تتجاوز الأغذية التالفة
في فرنسا، اضطرت المتاجر الشهر الماضي إلى التخلص من أغذية بقيمة ملايين اليوروهات، بينما لا يزال من المبكر تقدير الكلفة الاقتصادية للهجوم الجديد.
- الهجوم لا يحتاج إلى سرقة أي بيانات حتى يسبب ضرراً كبيراً.
- الثغرات المستغلة كانت معروفة ولها إصلاحات متاحة.
- الجهة المنفذة غير معروفة حتى الآن، وقد لا تُعرف أبداً.
تحذير من دور الذكاء الاصطناعي
قالت Katrien Eggers، المتحدثة باسم مركز الأمن السيبراني البلجيكي، لوكالة Reuters إن كل أنظمة تقنية المعلومات معرضة للخطر، وإن الذكاء الاصطناعي بات يُستخدم بنجاح لاستغلال هذه الثغرات، خصوصاً من قبل جهات متمرسة.
ماذا تعني القصة لنا؟


يرى Lamplmair أن الحل يبدأ من التصميم نفسه، فالفريزر يجب ألا يقبل أصلاً أمراً بالتسخين إلى 50 درجة أياً كان مرسله. وهذه ملاحظة تتجاوز المتاجر إلى كل جهاز ذكي في بيوتنا وأعمالنا.
فكل جهاز نربطه بالإنترنت لتسهيل حياتنا يفتح في الوقت نفسه باباً جديداً يجب حراسته، والسؤال لم يعد هل الجهاز ذكي، بل هل هو محمي بما يكفي.
عبَّر عن رأيك
إحرص أن يكون تعليقك موضوعيّاً ومفيداً، حافظ على سُمعتكَ الرقميَّةواحترم الكاتب والأعضاء والقُرّاء.