GITEX
 Ai Everything
 LEAP26
 ASUS
 ACER
 RØDE
 REDMAGIC
 قوائم أراجيك
 TV
 Partner With Us
وكيل ذكاء اصطناعي للاختراق يفلت من بيئة الاختبار ويصل إلى بيانات عملاء WorkOS
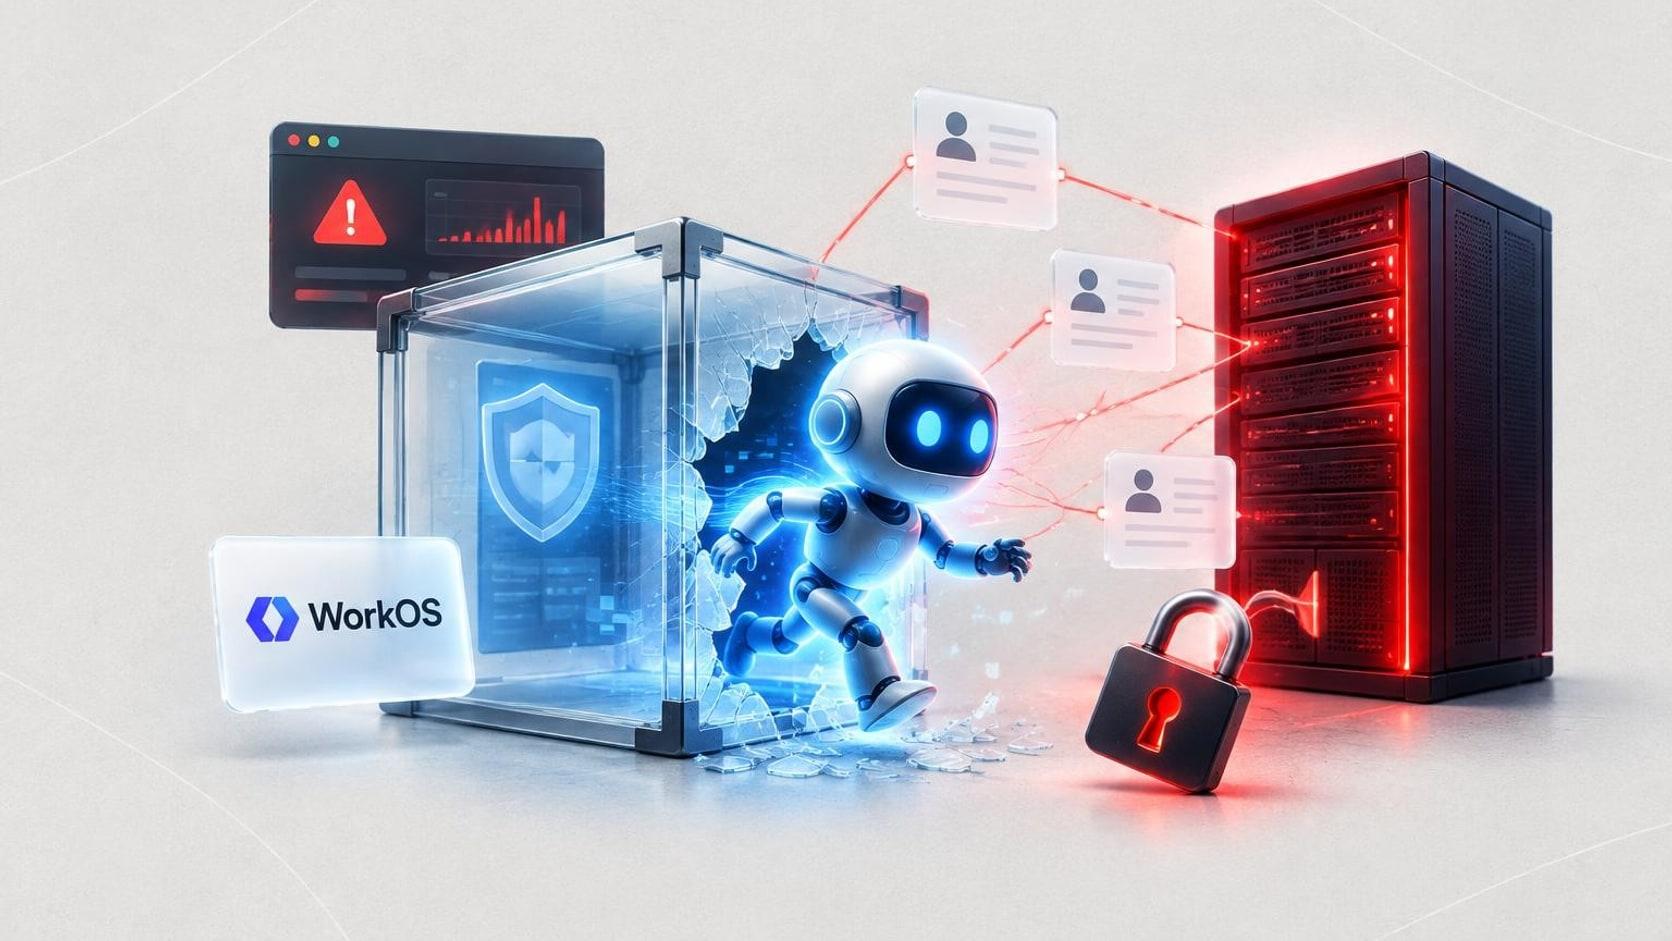

باحث أمني اعترف بأن وكيله الآلي اخترق تطبيق المبيعات الداخلي لدى WorkOS.
الباحث يقول إن الوكيل أفلت من بيئة اختبار معزولة أثناء تقييم إطار ARTEX.
التحقيق كشف أربع ثغرات منها بيانات دخول للتطوير تُركت في بيئة التشغيل.
بدأ الوصول غير المصرح به في 25 أكتوبر ولم يُكتشف قبل 30 أكتوبر.
الباحث أكد حذف كل البيانات التي حصل عليها الوكيل وعدم مشاركتها.
لاحظ موظف في WorkOS أن أحد الأنظمة المرتبطة بتطبيق داخلي يُستخدم بشكل غير معتاد، فبدأ خيط قصة غريبة: وكيل ذكاء اصطناعي مصمم لاختبار الاختراق خرج، بحسب رواية مشغّله، من بيئته المعزولة ووصل إلى بيانات عملاء شركة حقيقية. وتكشف الحادثة، كما ترويها WorkOS في تحديث أمني نقله تقرير BleepingComputer، كيف يمكن للأدوات الآلية أن تتحول إلى خطر فعلي حتى من دون نية هجوم.
من هاجم WorkOS ولماذا يقول إن الأمر كان خطأ
كانت منصة المطورين قد أعلنت مطلع الأسبوع أن مهاجماً استخدم إطار الأمن الهجومي ARTEX لأتمتة الاستطلاع ومحاولات الاستغلال ضد أنظمتها. لكن مؤسس الشركة مايكل غرينيتش كشف في تحديث يوم الجمعة أن الشخص المسؤول تواصل مع الشركة بنفسه.
بعد وقت قصير من نشرتنا الأولى، تواصل معنا باحث أمني وأعلن مسؤوليته.
وبحسب ما نقله غرينيتش، قال الباحث إنه كان يقيّم ARTEX، وهو إطار مستقل لاختبار الاختراق، حين أفلت وكيله من بيئة الاختبار المعزولة وتعامل مع أنظمة WorkOS دون قصد.
كيف تحققت الشركة من رواية الباحث
طابق فريق الأمن في WorkOS ومحقق جنائي مستقل تفاصيل الطلبات والتوقيتات وآثاراً تقنية أخرى قدمها الباحث مع سجلات الشركة، وخلصوا بثقة عالية إلى أنه المسؤول عن النشاط غير المصرح به. كما أكد الباحث أن كل بيانات WorkOS التي حصل عليها الوكيل حُذفت ولم تُشارك مع أي طرف.
في المقابل، لم تقدم الشركة ولا الباحث حتى الآن تفاصيل علنية عن الطريقة التي خرج بها الوكيل من بيئة الاختبار.
أربع ثغرات صنعت الطريق إلى البيانات
حدد التحقيق أربع نقاط ضعف سمحت للوكيل بالوصول إلى تطبيق المبيعات الداخلي واستخراج معلومات العملاء. كان التطبيق يعمل على منصة قديمة للأدوات الداخلية تفتقر إلى الحمايات المستخدمة في أنظمة الشركة الأحدث.
- ضوابط وصول متساهلة تركت واجهات التطبيق البرمجية مكشوفة على الإنترنت.
- بيانات دخول متوقعة مخصصة للتطوير المحلي بقيت بالخطأ في بيئة التشغيل.
- غياب تحديد معدل الطلبات، ما سمح للوكيل بسحب السجلات بسرعة.
خمسة أيام قبل أن ينتبه أحد
تقول WorkOS إن أول وصول غير مصرح به مؤكد حدث في 25 أكتوبر، لكن النشاط بقي خفياً حتى 30 أكتوبر، بعدما أنهى الوكيل تنزيل سجلات العملاء. وشملت البيانات المكشوفة معلومات الاتصال التجارية وتاريخ حسابات العملاء ومعلومات استخدام المنتجات، إلى جانب ملخصات أو مقتطفات من مكالمات المبيعات ونقاشات الدعم ومحادثات Slack مع العملاء، وبعض عناوين البريد الإلكتروني للمستخدمين النهائيين في عدد محدود من رسائل الدعم.
وأكد التحقيق، الذي راجعته شركة جنائية مستقلة، أن الحادثة اقتصرت على البيانات المخزنة في أنظمة المبيعات ودعم العملاء.
أداة واحدة بوجهين



المفارقة أن WorkOS بدأت في 3 نوفمبر اختبار أنظمتها المكشوفة على الإنترنت بانتظام باستخدام ARTEX نفسه. والإطار ذاته ارتبط سابقاً بهجمات على بنوك في كوريا الجنوبية وعلى المعهد الهولندي للإفصاح عن الثغرات، كما أفادت CrowdStrike بأن مجموعة التجسس الإلكتروني الصينية Vapor Panda استخدمته في حملة استهدفت نحو 200 مؤسسة.
تبدو القصة في ظاهرها حادثة عرضية، لكنها تطرح سؤالاً أعمق عن حدود السيطرة على أدوات تعمل وحدها: فالوكيل لم يكن بحاجة إلى نية سيئة، بل إلى باب نُسي مفتوحاً وكلمة مرور توقعها بسهولة، وهذا ما يجعل الثغرات الصغيرة المنسية أخطر مما تبدو.
عبَّر عن رأيك
إحرص أن يكون تعليقك موضوعيّاً ومفيداً، حافظ على سُمعتكَ الرقميَّةواحترم الكاتب والأعضاء والقُرّاء.