 GITEX
 Ai Everything
 LEAP26
 ASUS
 ACER
 RØDE
 REDMAGIC
 قوائم أراجيك
 TV
 Partner With Us
كيف كادت ثغرتان خطيرتان في برمجة المواقع أن تهدد استقرار الإنترنت بالكامل
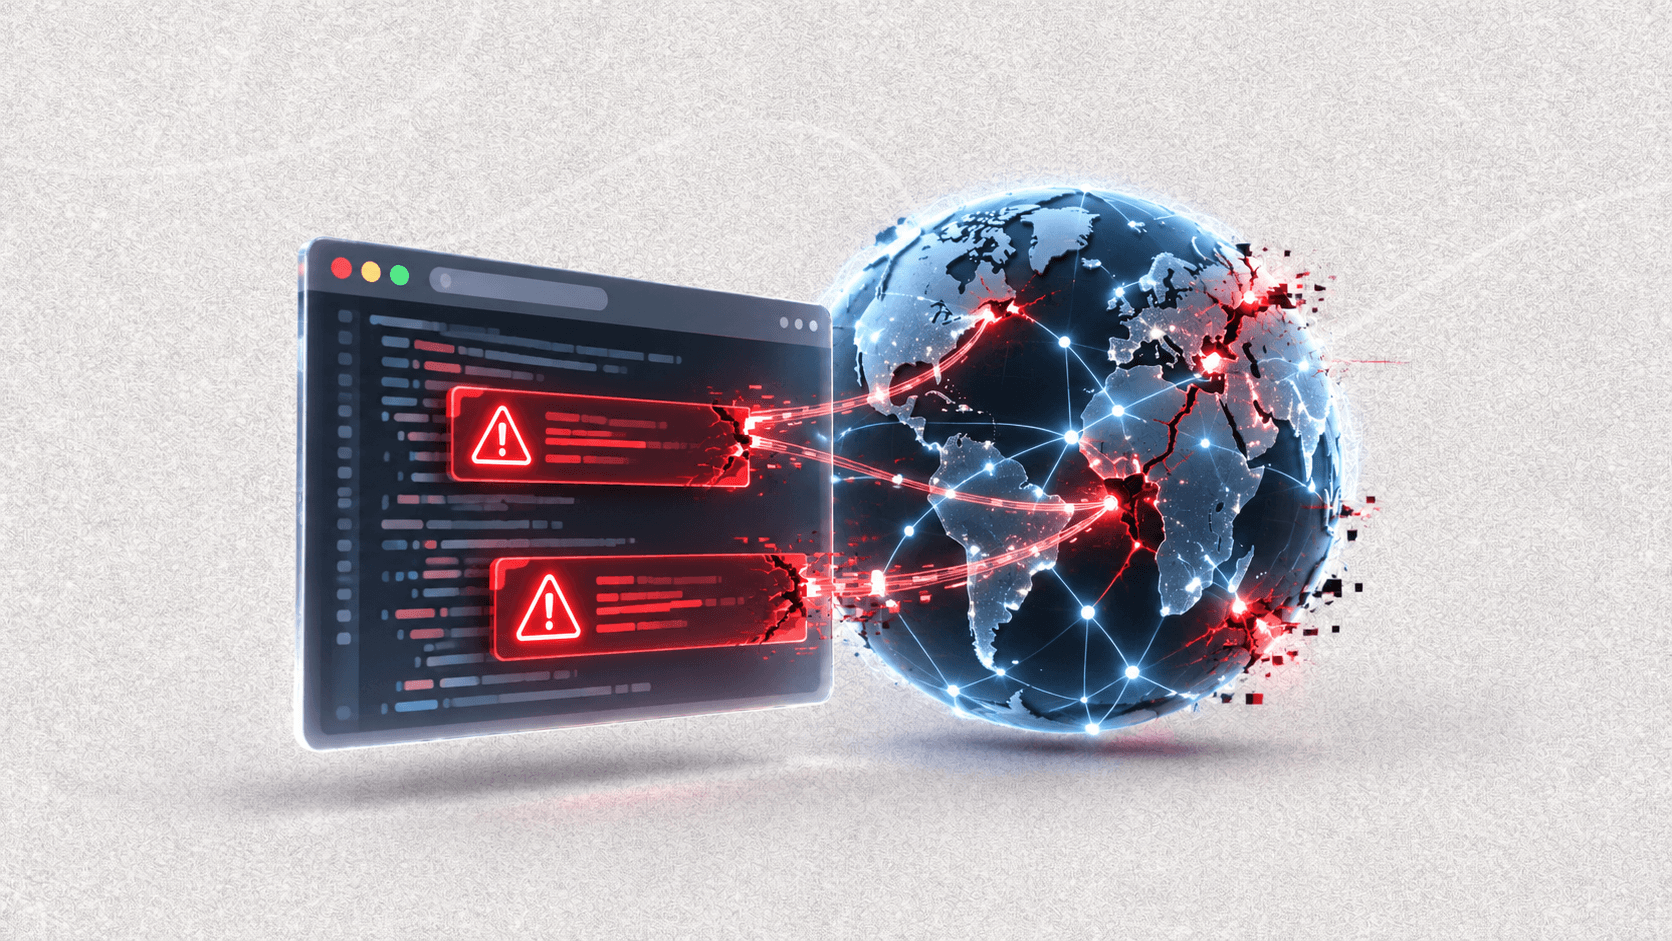
كشفت ثغرتا PHP2Shell عن خطورة تنفيذ أوامر عن بُعد دون تفاعل من الضحية.
تُعد PHP تقنية أساسية لملايين المواقع، مما يجعل الخلل فيها تهديدًا كبيرًا للإنترنت.
استباق مؤسسة PHP وشركات استضافة كبرى حدّ من الفوضى ومنح الوقت لتحديث الأنظمة.
برغم الخبرة البشرية اللازمة لتحديد الثغرات، يسرّع الذكاء الاصطناعي إمكانية اكتشافها واستغلالها.
تعتمد الإنترنت اليوم على برمجيات قديمة تفتقر للتمويل الكافي مما يجعلها عرضة للخطر.
في بعض الأيام يبدو الإنترنت هشًّا على نحو يثير القلق أكثر مما نحب الاعتراف به. صفحة تتوقف هنا، وخدمة تختفي هناك، ثم يتضح أن خيطًا قديمًا في بنية الويب كاد ينقطع دفعة واحدة. هذا تقريبًا ما حدث مع ثغرتين خطيرتين في PHP، اللغة التي لا تزال تقف خلف نسبة هائلة من مواقع الويب والخدمات المتصلة، في واقعة تستحق أن تُقرأ كمادة تحليلية لا كخبر أمني عابر.
ليست ثغرة عادية في برنامج عادي
بحسب تقرير TechCrunch، فإن الثغرتين المعروفتين باسم PHP2Shell سمحتا نظريًا بتنفيذ أوامر عن بُعد على الأنظمة غير المحدثة، ومن دون الحاجة إلى كلمة مرور أو تفاعل من الضحية. هذا النوع من الثغرات يُصنَّف بين الأخطر في الأمن السيبراني، لأنه يختصر الطريق بين المهاجم والنظام المستهدف إلى حد يكاد يلغي الحواجز التقليدية.
الأمر المقلق هنا لا يتعلق فقط بشدة الثغرة، بل بموضعها. PHP ليست أداة هامشية أو مكتبة جانبية، بل طبقة تشغيل أساسية لملايين المواقع، ومنصات إدارة المحتوى، وأجزاء من البنية الخلفية التي يعتمد عليها الويب منذ عقود. عندما تصاب تقنية بهذا الانتشار، يتحول الخلل من حادثة برمجية إلى اختبار حقيقي لقدرة الإنترنت على امتصاص الصدمة.
كيف نجا الويب من يوم أسوأ
ما منع المشهد من الانزلاق إلى فوضى واسعة هو التنسيق المبكر بين مؤسسة PHP وشركات كبرى ومزودي استضافة ومنصات ذات حضور كبير على الشبكة. جرى تجهيز التصحيحات وإيصالها مسبقًا إلى بعض اللاعبين الكبار قبل النشر العلني، وهو ما منح وقتًا ثمينًا لتحديث البنية التحتية وتقليل المساحة المتاحة للهجوم.
لكن هذه النجاة كانت جزئية وحذرة. خلال الساعات والأيام التالية، أوقفت بنوك ومتاجر ومؤسسات صحية وجهات حكومية بعض خدماتها مؤقتًا لتثبيت التحديثات. هذا القرار، رغم كلفته التشغيلية، يكشف حقيقة تقنية قديمة: أحيانًا يكون الإيقاف المؤقت أقل ضررًا من الاستمرار فوق سطح مهدد بالانهيار.
- الثغرات أثرت في خوادم الويب وكذلك أدوات مطورين ومكوّنات داخل أجهزة وشبكات مؤسسية.
- الأنظمة الصغيرة والقديمة بدت الأبطأ في الاستجابة، وهي غالبًا الأكثر عرضة للاستغلال لاحقًا.
المشكلة أقدم من لحظة اكتشافها
التفصيل الأكثر إزعاجًا أن هذه العيوب البرمجية لم تكن جديدة تمامًا. فقد كُشف عنها قبل ذلك، لكن لم تُعد قابلة للاستغلال عمليًا في حينه، ولذلك لم تتحول إلى أزمة فورية. لاحقًا، تمكن الباحثون من تحويلها إلى سيناريو هجومي واقعي، وهنا فقط ظهرت خطورتها الحقيقية.
هذه نقطة تستحق التوقف. في الأمن المعلوماتي، لا يكفي أن توجد الثغرة حتى تصبح كارثة. ما يحسم الأمر هو قابلية الاستغلال، والقدرة على تحويل الخلل من سطر كود معيب إلى هجوم فعلي على خادم أو تطبيق أو موقع. لذلك تحمل بعض البرمجيات القديمة داخلها أخطاء نائمة لسنوات، إلى أن يأتي من يفهمها بما يكفي لإيقاظها.
الذكاء الاصطناعي ليس البطل ولا المتهم الوحيد
اللافت في القصة أن الحديث عن الذكاء الاصطناعي جاء من زاويتين متقابلتين. الأولى أن مبادرات أمنية مدعومة من شركات كبرى مثل OpenAI وWiz شاركت في بيئة البحث والتحقق. والثانية أن وجود نماذج لغوية وأدوات مؤتمتة يعني أن اكتشاف الثغرات واستغلالها قد يصبح أسرع وأوسع انتشارًا من السابق.
مع ذلك، أوضح الباحثون أنفسهم أن العمل الحاسم لم يكن ضغطة زر من نموذج ذكي، بل نتاج خبرة بشرية عميقة في شيفرة PHP وتاريخ الاستغلال. هذه ملاحظة مهمة لأنها تعيد التوازن إلى النقاش. الذكاء الاصطناعي يسرّع، يساعد، ويختصر بعض المسافات، لكنه لا يلغي قيمة المعرفة التخصصية ولا يحل محل الباحث الأمني الذي يعرف أين ينظر ولماذا.
المخيف ليس أن الذكاء الاصطناعي وجد كل شيء، بل أنه قد يجعل العثور على الأشياء الخطيرة أسرع من قدرة المنظومات القديمة على التحديث.
لماذا PHP تحديدًا تثير هذا القدر من الذعر
لأن PHP تمثل نموذجًا مكثفًا لمعضلة الإنترنت الحديثة. إنها تقنية قديمة، واسعة الانتشار، مجانية، مفتوحة المصدر، ومبنية فوق إرث طويل من التوافق والاستمرارية. هذه الصفات نفسها التي جعلتها ناجحة ومحبوبة عند المطورين والشركات، تجعل أي ثغرة فيها حدثًا ذا أثر متشعب على الاستضافة والتجارة الإلكترونية والنشر والخدمات العامة.
ثم هناك طبقة أعمق من المشكلة. كثير من هذه التقنيات الأساسية تُدار بجهود مفتوحة المصدر لا تملك دائمًا التمويل الكافي للمراجعات الأمنية المستمرة، رغم أن شركات ضخمة تعتمد عليها يوميًا في الإنتاج. هنا لا تبدو المسألة أمنية فقط، بل بنيوية أيضًا: الإنترنت يعتمد في قلبه على أدوات قديمة أكثر مما نتصور، وعلى مجتمعات صيانة أصغر مما ينبغي.
التسريب والاستباق والسباق مع الوقت
رغم محاولة الإبقاء على تفاصيل الثغرات سرية حتى لحظة إصدار التصحيحات، ظهرت مؤشرات على أن محاولات الاستغلال بدأت قبل الإعلان الرسمي. ووفق ما نقلته أمازون، فقد رُصد نشاط هجومي سابق للإفصاح العام، ما يفتح الباب أمام احتمالات متعددة: تسريب غير مقصود، تحليل مبكر للتغييرات، أو حتى اكتشاف مستقل من جهات هجومية.
هذا ما يجعل إدارة الإفصاح عن الثغرات أكثر تعقيدًا كل عام. كلما اتسعت دائرة من يحتاجون إلى التحديث، صارت السرية أصعب. وكلما كانت البرمجية مفتوحة المصدر وشديدة الانتشار، أصبح الوقت الفاصل بين نشر التصحيح وبدء الهندسة العكسية أقصر. النتيجة أننا أمام سباق لا يدور فقط بين من يكتشف الثغرة ومن يصلحها، بل بين من يحدّث أولًا ومن يُخترق أولًا.
الإنترنت القديم يطلب فاتورته
هذه الحادثة لا تبدو استثناءً بقدر ما تبدو إنذارًا. كثير من البرمجيات الأساسية التي ما زالت تشغل أجزاء واسعة من الشبكة تنتمي إلى جيل تقني قديم، وبعضها مصمم بلغات غير آمنة من ناحية الذاكرة أو قائم على افتراضات لم تعد مناسبة لمستوى التهديدات الحالي. وحين تقترن هذه الهشاشة التاريخية بأدوات تحليل واستغلال أكثر تقدمًا، يصبح السؤال ليس هل ستظهر أزمة مشابهة، بل متى وأين.
في هذا السياق، لا تبدو الدعوات إلى اللغات الآمنة للذاكرة مثل Rust وSwift مجرد تفضيل هندسي، بل استجابة متأخرة لواقع يتغير. غير أن المشكلة أعقد من استبدال لغة بأخرى، لأن الإنترنت لا يُعاد بناؤه من الصفر. هو يتراكم، ويتعايش مع طبقاته القديمة، ويواصل العمل فوق أنظمة لم تُصمم لعصر الوكلاء الأذكياء والهجمات المؤتمتة.
ما كشفته قصة PHP2Shell ليس فقط هشاشة ثغرتين خطيرتين، بل هشاشة الفكرة المريحة التي تقول إن ما عمل لعقود سيواصل العمل بأمان لمجرد أنه صمد طويلًا. أحيانًا يكون أكثر ما يحافظ على استقرار الشبكة هو نفسه أكثر ما يهددها عندما ينكسر.
عبَّر عن رأيك
إحرص أن يكون تعليقك موضوعيّاً ومفيداً، حافظ على سُمعتكَ الرقميَّةواحترم الكاتب والأعضاء والقُرّاء.