 GITEX
 Ai Everything
 LEAP26
 ASUS
 ACER
 RØDE
 REDMAGIC
 قوائم أراجيك
 TV
 Partner With Us
هجوم سيبراني على ثلاجات متاجر أوروبية يمتد إلى بريطانيا ويكشف هشاشة الأنظمة القديمة
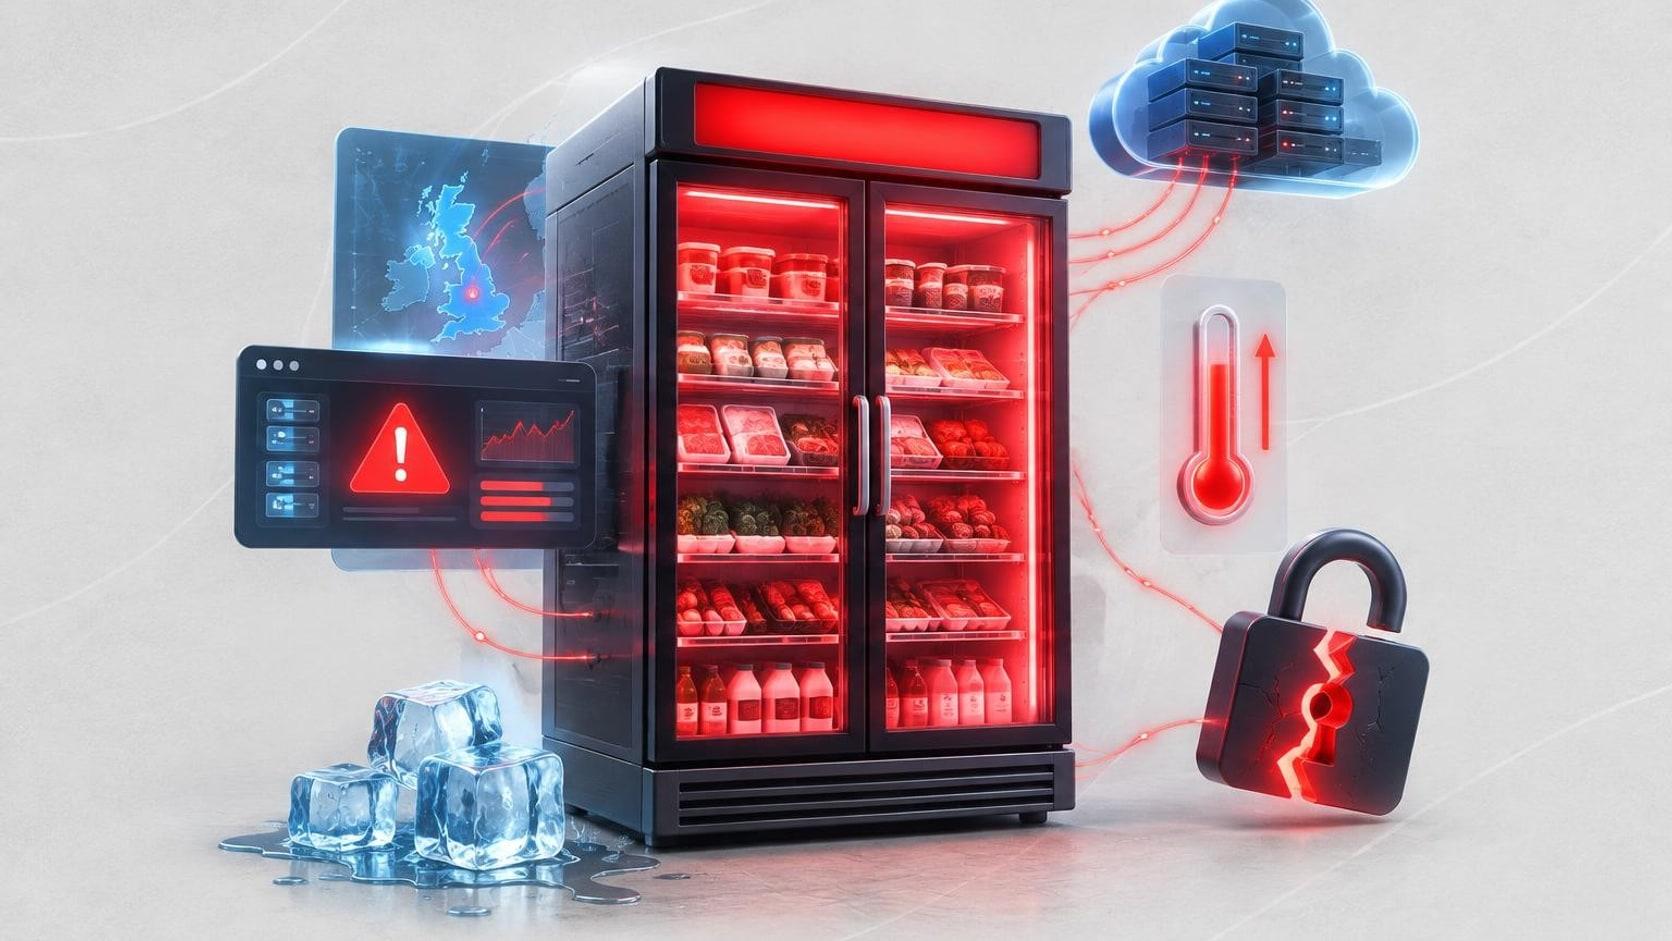

قراصنة استهدفوا أنظمة التبريد في متاجر ومورّدي أغذية بعدة دول أوروبية.
متاجر في أيرلندا والسويد وإستونيا وبلجيكا أبلغت عن رفع حرارة الثلاجات.
المركز الوطني للأمن السيبراني رصد حالات قليلة لاستغلال تقنيات ضعيفة في بريطانيا.
هجمات مماثلة في فرنسا أفسدت أطعمة بملايين اليوروهات مطلع أكتوبر.
ريتشارد هورن يدعو المؤسسات إلى الاستثمار في تحديث أنظمتها القديمة.
تمر بجانب ثلاجات المتجر كل أسبوع دون أن تلتفت إليها، فهي هناك دائماً، باردة وهادئة وتحفظ ما ستأكله على العشاء. لكن يوم الاثنين لم يكن عادياً في متاجر عدة بأوروبا، إذ أبلغت عن رفع حرارة ثلاجاتها، لا بسبب عطل فني، بل بفعل قراصنة استهدفوا أنظمة التبريد في متاجر ومورّدي أغذية. واليوم تتسع القصة لتصل إلى بريطانيا، بحسب تقرير BBC، لتطرح سؤالاً أكبر عن أمان التقنيات البسيطة التي يقوم عليها يومنا.
من أيرلندا إلى بلجيكا: ثلاجات خارج السيطرة
أبلغت متاجر في دول منها أيرلندا والسويد وإستونيا وبلجيكا عن رفع درجة حرارة وحدات التبريد يوم الاثنين. وفي بريطانيا، قال المركز الوطني للأمن السيبراني إنه على علم بحالات قليلة جرى فيها استغلال تقنيات ضعيفة داخل المملكة المتحدة.
وأوضح الرئيس التنفيذي للمركز الدكتور ريتشارد هورن، في حديثه لبرنامج Today على إذاعة BBC Radio Four، أن فريقه عمل طوال الليل لتنبيه المؤسسات التي قد تكون متأثرة، وأنه نبّه عدداً محدوداً منها، مع علمه بتأثيرات قليلة فعلية.
سابقة فرنسا: ليلة واحدة وخسائر بالملايين
لم تبدأ القصة هذا الأسبوع، فقد سبقتها هجمات طالت متاجر ومورّدي أغذية في فرنسا مطلع أكتوبر. استُهدفت حينها مئات المتاجر في هجوم ليلي واحد، وأفسد الاختراق أطعمة طازجة ومجمدة تُقدّر قيمتها بملايين اليوروهات.
واستغلت تلك الهجمات ثغرات في بعض الأنظمة المستخدمة للتحكم بوحدات التبريد وإدارتها عن بعد، وهي ثغرات كان باحثون في الأمن السيبراني قد كشفوها قبل أشهر. أي أن الباب كان معروفاً، لكنه بقي مفتوحاً.
من يقف وراء الهجمات؟
يقول هورن إن الوقت ما زال مبكراً لتحديد الجهة المسؤولة. لكنه يرى أن ما حدث يكشف حاجة ملحّة لدى المؤسسات والشركات لضمان أن تكون التقنيات التي تقوم عليها تطبيقات كثيرة نستخدمها يومياً آمنة ومحدّثة.
القاعدة التقنية التي نعتمد عليها كمجتمع لم تحظَ بالاستثمار الذي تحتاجه. ريتشارد هورن
أنظمة قديمة وثغرات في متناول اليد
يشير هورن إلى أن كثيراً من الشركات أبقت أنظمتها تعمل بعد انتهاء عمرها الافتراضي، دون ترقيتها أو عزلها في بيئات آمنة غير متصلة بالإنترنت. ويصف خبراء في الأمن السيبراني هذا النوع من الثغرات بأنه هدف سهل للمخترقين يمكن استغلاله بسرعة.
ويضيف رئيس المركز أن هذه الثغرات قد تُكتشف وتُستغل بشكل أسرع وأسهل عبر الذكاء الاصطناعي حين يكون في أيدي الخصوم، ما يجعل التأجيل في التحديث أكثر كلفة من أي وقت مضى.
ما الذي تعنيه القصة للمؤسسات والناس؟
تحمل رسالة هورن دعوة واضحة لكل مؤسسة كي تراجع ما تعتمد عليه وتستثمر في التجديد، فالمركز يتدخل حيث يستطيع، لكن القرار في النهاية يعود لأصحاب الأعمال أنفسهم.



- مراجعة الأجهزة المتصلة بالإنترنت داخل المؤسسة، حتى البسيطة منها.
- استبدال الأنظمة التي تجاوزت عمرها الافتراضي أو تحديثها.
- عزل الأنظمة الحساسة عن الشبكة العامة متى أمكن.
قد تبدو ثلاجة المتجر آخر ما يخطر على البال حين نتحدث عن الأمن السيبراني، لكن هذه الحوادث تذكّرنا بأن أضعف حلقة في سلسلة التقنية ليست بالضرورة أكثرها تعقيداً، بل أكثرها نسياناً، وأن الطعام على مائدتنا بات مرتبطاً بقرارات تحديث برمجية لا نراها.
عبَّر عن رأيك
إحرص أن يكون تعليقك موضوعيّاً ومفيداً، حافظ على سُمعتكَ الرقميَّةواحترم الكاتب والأعضاء والقُرّاء.