GITEX
 Ai Everything
 LEAP26
 ASUS
 ACER
 RØDE
 REDMAGIC
 قوائم أراجيك
 TV
 Partner With Us
FBI يحذّر من ARTEX: أداة ذكاء اصطناعي تقود هجمات إلكترونية حول العالم
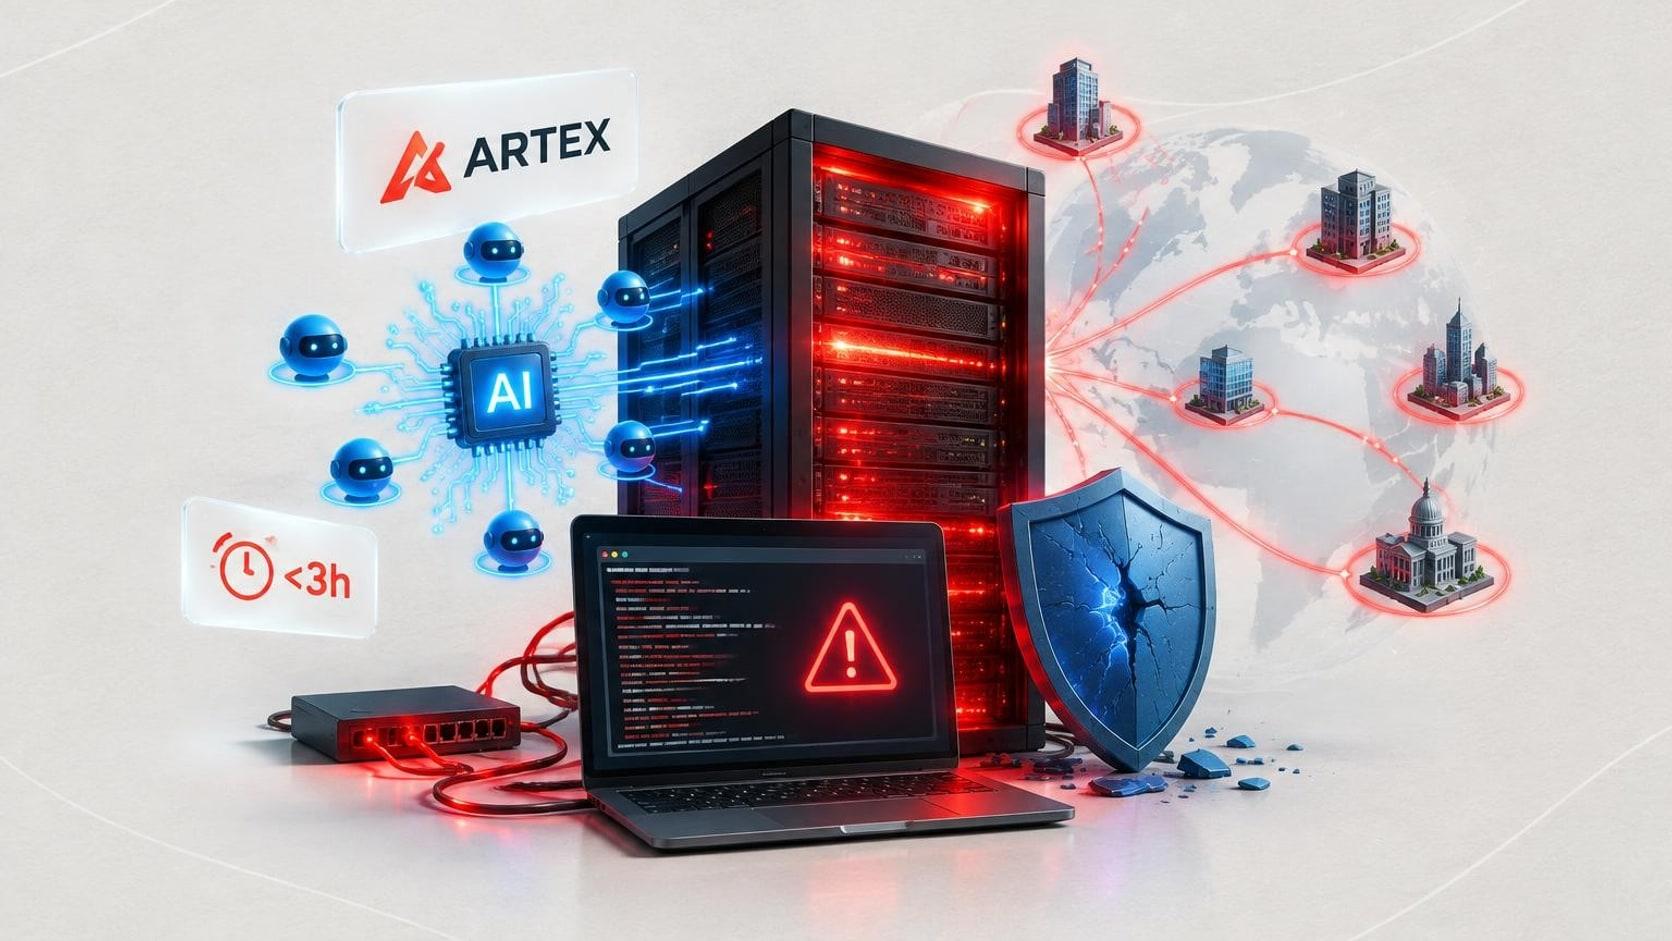

حذّر FBI من استخدام قراصنة لأداة ARTEX لأتمتة الهجمات الإلكترونية.
بعض الاختراقات وصلت إلى صلاحيات حساسة في أقل من ثلاث ساعات.
تعتمد الأداة على نماذج خارجية مثل Claude وGPT وDeepSeek وGrok.
رصد باحثون أكثر من 1,600 لوحة تحكم مكشوفة للأداة حتى أوائل نوفمبر.
يوصي FBI بتأمين التطبيقات المكشوفة ومراقبة الطلبات الآلية غير المعتادة.
يصل موظف الأمن إلى مكتبه صباحاً، فيجد لوحة التنبيهات مزدحمة بطلبات غريبة متلاحقة، وقبل أن يكمل قراءتها يكون المهاجم قد بلغ حسابات الإدارة. هذا السيناريو صار أقرب إلى الواقع، بحسب تحذير جديد من مكتب التحقيقات الفيدرالي الأمريكي FBI بشأن أداة تحمل اسم ARTEX، يقول إن قراصنة يستخدمونها لأتمتة الهجمات الإلكترونية على مؤسسات حول العالم.
ماذا قال FBI في تحذيره؟
في تنبيه من نوع FLASH صدر يوم الجمعة، قال المكتب إن عدة جهات تهديد حوّلت هذا الإطار مفتوح المصدر إلى سلاح منذ أغسطس 2026 على الأقل، واستهدفت به مؤسسات في قطاعات المال والحكومة والتقنية والدفاع والرعاية الصحية وغيرها.
ARTEX significantly reduces the time required to chain attack techniques, with some intrusions progressing from initial targeting to privileged access in under three hours
ويضيف التحذير أن الإطار يتيح لمهاجمين بخبرة تقنية محدودة تنفيذ عمليات معقدة ضد أهداف متعددة في الوقت نفسه، ما يسرّع الهجمات ويوسّع نطاقها.
كيف تعمل أداة ARTEX؟
ARTEX إطار لاختبار الاختراق الآلي مكتوب بلغة Go، يستعين بوكلاء ذكاء اصطناعي لتنفيذ الاستطلاع واكتشاف الثغرات واستغلالها ورفع الصلاحيات وسرقة البيانات بتدخل بشري محدود. ولا يملك نموذجاً خاصاً به، بل يتصل بنماذج لغوية خارجية منها Claude من Anthropic وGPT من OpenAI وDeepSeek وGLM وGrok وKimi.
يكتب المهاجم أهدافه ومهامه، فتحوّلها الأداة إلى أوامر ينفذها وكلاء متخصصون. ويقول FBI إنها فعالة خصوصاً في العثور على ثغرات في الأنظمة المنسية، مثل بوابات الشركاء وتطبيقات الموظفين والخدمات القديمة وتكاملات الأطراف الثالثة.
حُذف المستودع لكن الأداة باقية
نشر مطور يُعرف باسم Autumn-27 الأداة على GitHub في يوليو 2026، ثم حذف المستودع في 8 أكتوبر بعد تقارير عن إساءة استخدامها. لكن FBI يوضح أنها ما زالت متاحة عبر نسخ مشتقة ونسخ مؤرشفة ونسخ محلية، إضافة إلى نسخة تجارية باسم ARTEX PRO. وحتى أوائل نوفمبر رصد باحثون أكثر من 1,600 لوحة تحكم مكشوفة للأداة، مع ترجيح أن يكون العدد الفعلي أكبر بكثير.
هجمات حقيقية خلفت آلاف الضحايا
يذكر التحذير هجوم سلسلة التوريد على خدمة ConnectWise Cloud Backup في أكتوبر، الذي منح القراصنة وصولاً غير مصرح به إلى بيئات Microsoft 365 لدى العملاء. ونسبت Microsoft الحملة إلى جهة مرتبطة بالدولة الصينية تُعرف باسم Storm-0940، حاولت عبر ARTEX الدخول إلى أكثر من 2,250 حساب Microsoft 365 تابع للعملاء.
وفي كوريا الجنوبية، كشفت هجمات على مؤسسات مالية بيانات شخصية لنحو 67,000 شخص، كما اعتقلت الشرطة سبعة مشتبه بهم في هجمات على أكثر من 90 مؤسسة، استُخدمت ARTEX في معظمها بحسب التقارير، وسُرق فيها نحو 8.2 مليون سجل بيانات. وبحسب CrowdStrike، استخدمت مجموعة تجسس صينية تُعرف باسم Vapor Panda الأداة في هجمات آلية على أكثر من 200 مؤسسة في 14 دولة.
ما الذي يوصي به FBI؟
- تأمين التطبيقات المتاحة على الإنترنت وتقييد الوصول إلى واجهات إدارة السحابة.
- مراجعة صلاحيات التطبيقات وسجلات تسجيل الدخول.
- وضع حدود لعدد الطلبات على الواجهات البرمجية الحساسة.
- مراقبة موجات الطلبات الآلية وتغييرات الصلاحيات ونقل البيانات الكبير.
وفي الوقت نفسه، نشر الباحث الأمني MalwareMustDie حزمة مفتوحة المصدر من قواعد الكشف لمساعدة فرق الحماية على رصد الهجمات المرتبطة بالأداة، بحسب تقرير BleepingComputer.

القصة هنا لا تتعلق بأداة واحدة فقط، بل بتحوّل في ميزان السرعة بين المهاجم والمدافع؛ فحين تصبح الخبرة قابلة للاستعارة من نموذج لغوي، يصبح الوقت هو الحصن الأخير، ويصبح الانتباه إلى الأنظمة المنسية جزءاً أساسياً من الأمان.
عبَّر عن رأيك
إحرص أن يكون تعليقك موضوعيّاً ومفيداً، حافظ على سُمعتكَ الرقميَّةواحترم الكاتب والأعضاء والقُرّاء.